


האם ל- Mac Os יש אבטחה מובנית?
כמה מאובטח הוא Mac והם מקינטים באמת מאובטחים יותר מ- Windows
סיכום
במאמר זה נחקור את תכונות האבטחה של מחשבי MAC ונקבע אם הם באמת בטוחים יותר מ- Windows. נדון בכלי אבטחה מובנים של MacOS כמו TCC, הסגר קבצים, שומר סף, XProtect, כלי הסרת תוכנות זדוניות (MRT) ו- Xprotect Remediator (XPR). אנו נתעמק בפונקציונליות של כל כלי ונעריך את יעילותם בהבטחת אבטחת משתמשי Mac.
נקודות מפתח:
1. מקינטוש יכול לקבל וירוסים: בניגוד לאמונה הרווחת, Macs אינם חסינים מפני וירוסים, תוכנות זדוניות ותוכנות כופר. הרעיון ש”מקינוחים לא מקבלים וירוסים “הוא תפיסה שגויה המונצחת על ידי קמפייני הפרסום של אפל.
2. כלי אבטחה מובנים: אפל פיתחה מספר כלי אבטחה להגנה על משתמשי Mac. כלים אלה כוללים TCC, קובץ הסגר, שומר סף, XProtect, MRT ו- XPR.
3. TCC: שקיפות, הסכמה ובקרה (TCC) הוא אוסף של מסדי נתונים ב- MacOS המתריע למשתמשים כאשר יישומים מנסים לגשת לראשונה לשירותים ספציפיים. משתמשים יכולים לקבל או לשלול את השימוש של היישום בשירותים אלה.
4. קובץ הסגר: סריקות הסגר קובץ הורדו קבצים ובודקים אותם כנגד רשימה של תוכנה זדונית ידועה. זה מתריע למשתמשים אם מתגלה קובץ שעלול להזיק.
5. שׁוֹעֵר: שומר הסף מאמת את החתימות הדיגיטליות של יישומים כדי להבטיח שהם ממפתחים מהימנים. זה גם בודק אם יישום נוטר כדי להבטיח שהוא עומד בתקני האבטחה של אפל.
6. Xprotect: Xprotect היא תוכנת האנטי-וירוס המובנית של אפל הסורקת קבצים ויישומים לתוכנות זדוניות ידועות וחוסמת אותם מלהפעלה.
7. כלי להסרת תוכנות זדוניות (MRT): MRT הוא כלי עזר שמעדכן מעת לעת את רשימת התוכנות הזדוניות הידועות ומסיר כל תוכנה זדונית שהתגלתה מהמערכת.
8. Xprotect Remeditator (XPR): XPR הוא כלי המסייע לתקן מערכות הנגועות בתוכנות זדוניות ידועות על ידי מתן הנחיות מפורטות כיצד להסיר את התוכנה הזדונית.
9. יעילות כלי האבטחה: בעוד שכלי אבטחה מובנים אלה מספקים שכבה של הגנה, הם אינם חסרי טפלים. על משתמשי Mac עדיין לנקוט בזהירות ולהשלים את אמצעי האבטחה שלהם עם תוכנות אנטי -וירוס נוספות והרגלי גלישה בטוחים.
10. העצמת משתמשים: כלי האבטחה של אפל שואפים לתת למשתמשים שליטה רבה יותר על התוכנה שלהם ולהגן עליהם מפני גישה לא מורשית למשאבי מערכת.
שאלות:
1. האם מקינטושים חסינים מפני וירוסים?
תשובה: לא, מחשבי מקינטוש אינם חסינים מפני וירוסים. אמנם הם עשויים להיות פחות ממוקדים בהשוואה ל- Windows, אך עדיין ישנם וירוסים, תוכנות זדוניות ותוכנות כופר שיכולות להדביק מחשבי MAC.
2. מה זה TCC ומה זה עושה?
תשובה: TCC מייצג שקיפות, הסכמה ובקרה. זהו אוסף של מסדי נתונים ב- MacOS המתריע למשתמשים כאשר היישומים מנסים לגשת לראשונה לשירותים ספציפיים. משתמשים יכולים לבחור לקבל או לשלול את הגישה של היישום לשירותים אלה.
3. כיצד שומר סף מבטיח את בטיחות היישומים?
תשובה: שומר הסף מאמת את החתימות הדיגיטליות של יישומים כדי להבטיח שהם ממפתחים מהימנים. זה גם בודק אם יישום נוטריון, ומצביע על כך שהיא עומדת בתקני האבטחה של אפל.
4. מה זה xprotect ואיך זה עובד?
תשובה: Xprotect היא תוכנת האנטי-וירוס המובנית של אפל. זה סורק קבצים ויישומים לתוכנות זדוניות ידועות וחוסם אותם מפעילות כדי להגן על המערכת.
5. מהו הכלי להסרת תוכנות זדוניות (MRT) ב- Mac?
תשובה: MRT הוא כלי עזר שמעדכן את רשימת התוכנות הזדוניות הידועות ומסיר כל איומים שזוהו מהמערכת. זה עוזר לשמור על מחשב Mac מוגן מפני תוכנות זדוניות ידועות.
6. איך XProtect Remeditator (XPR) מסייע בהסרת תוכנות זדוניות?
תשובה: XPR מספקת הנחיות מפורטות כיצד להסיר תוכנות זדוניות ידועות ממערכות נגועות. זה עוזר למשתמשים לתקן ביעילות את מחשבי ה- MAC שלהם ולהבטיח כי התוכנה הזדונית מוסרת לחלוטין.
7. האם משתמשי מק מקח מסתמכים אך ורק על כלי האבטחה המובנים?
תשובה: בעוד שכלי האבטחה המובנים מציעים רמה מסוימת של הגנה, מומלץ למשתמשים ב- Mac להשתמש בתוכנות אנטי-וירוס נוספות ולתרגל הרגלי גלישה בטוחים כדי לשפר את האבטחה שלהם.
8. כיצד יכולים משתמשי Mac להישאר בטוחים מוירוסים ותוכנות זדוניות?
תשובה: משתמשי Mac יכולים להישאר בטוחים על ידי עדכון קבוע לתוכנה שלהם, באמצעות סיסמאות חזקות וייחודיות, הימנעות מאתרים והורדות חשודים והתקנת תוכנת אנטי -וירוס מכובדת.
9. האם יש פגיעויות בכלי האבטחה המובנים?
תשובה: כמו כל תוכנה, לכלי האבטחה המובנים ב- Macs יכולים להיות פגיעויות. חשוב למשתמשים לעדכן את המערכות שלהם כדי להקל על הסיכון לניצול.
10. האם מדביקים יכולים להידבק בתוכנת כופר?
תשובה: כן, Macs יכולים להידבק בתוכנת כופר. התקפות Ransomware על מקינטוש נצפו בשנים האחרונות, והדגישו את הצורך של המשתמשים להישאר ערניים ולנקוט אמצעי זהירות הכרחיים.
11. מה קורה אם משתמש מכחיש גישה לשירות ב- TCC?
תשובה: אם משתמש מכחיש גישה לשירות ב- TCC, היישום לא יוכל להשתמש בשירות מסוים זה. למשתמשים יש שליטה על מתן או שלילת גישה לרכיבים שונים במערכת שלהם.
12. הם כלי האבטחה המובנים מספיק כדי להגן מפני איומים מתקדמים?
תשובה: בעוד שכלי האבטחה המובנים מספקים הגנה בסיסית, יתכן שהם לא מספיקים מפני איומים מתקדמים. מומלץ למשתמשים להשקיע בפתרונות אבטחת סייבר מקיפים להגנה חזקה.
13. האם שומר הסף יכול למנוע התקנת יישומים שעלולים להיות זדוניים?
תשובה: הפונקציה העיקרית של שומר הסף היא לאמת את החתימות הדיגיטליות של יישומים ולהבטיח שהם מגיעים ממפתחים מהימנים. זה יכול לעזור במניעת התקנת יישומים שעלולים להיות זדוניים חסרי חתימות תקפות.
14. באיזו תדירות XProtect מעדכן את הגדרות התוכנה הזדונית שלה?
תשובה: Xprotect מקבל עדכונים שוטפים מאפל כדי לשמור על הגדרות התוכנה הזדונית שלה עדכניות. תדירות העדכונים הללו עשויה להשתנות, אך אפל שואפת לספק הגנה בזמן מפני איומים ידועים.
15. מהם כמה אמצעי אבטחה נוספים שמשתמשים ב- MAC יכולים לנקוט?
תשובה: בנוסף לשימוש בכלי האבטחה המובנים, משתמשי MAC יכולים לאפשר חומת אש, ליצור חשבון שאינו מבצר לשימוש יומיומי, לאפשר הצפנת FileVault ולגבות באופן קבוע את הנתונים שלהם למכשירי אחסון חיצוניים או שירותי ענן.
כמה מאובטח הוא Mac והם מקינטים באמת מאובטחים יותר מ- Windows
אתה יכול להשתמש ב- SPCTL ישירות משורת הפקודה כדי לבדוק אם יישום חתום ונוטריון, שהוא בעיקר שומר סף’פונקציונליות.
כלי אבטחה מובנים של MACOS
הערת המחבר: הבלוג הזה מבוסס על שיחה שהצגתי ב- JNUC 2022 בסן דייגו, קליפורניה ב- 28 בספטמבר 2022. זה עודכן במידע האחרון. הקלטת הסרטון הועמדה לרשותך באופן מקוון.
פּרוֹלוֹג
היה קמפיין פרסום פופולרי שרץ בין 2006 ל -2009. הוא הציג מחשב, המיוצג על ידי ג’ון הודגמן מרחרח, חולה לעתים קרובות בחליפה גדולה. מחשב מול היה Mac – ג’סטין לוגן בירך לבוש חדה. קבוצת הפרסומות הזו הייתה של אפל, והמודעות בדרך כלל ביצעו את הרעיון ש”מקינורות לא מקבלות וירוסים.”
קמפיין זה היה פופולרי להפליא, אך למרבה הצער, זרעו זרעים של אמונה בקהילה של משתמש אפל כי ה- Macs שלהם לא יכלו ולא יקבלו וירוסים. רעיון זה חלחל לעשור, ועכשיו בשנת 2023, עבור רבים, זה עדיין מצלצל. עם זאת, בעשור האחרון, מיתוס זה הושקע במאות אם לא אלפי פעמים, עם CVE.
באופן מעניין, נדון בכמה כלים שאפל פרסמה ממש בזמן שהפרסומות הללו רצו, ומראה לנו כי בעוד שאפל הכפילה את העברת חסינותם של הנגיף, הם שיחררו כלים בו זמנית כדי לנסות להגן על המשתמשים.
אני אוהב לחשוב על כלי האבטחה של אפל כמו דוב קוטב בסופת שלג – למרות שאתה לא יכול לראות את זה, הם עדיין שם. ישנם כלים רבים ושונים שנשלחים עם מחשב MAC חדש. נדון בכמה מהכלים האלה, מה הם עושים, איך הם פועלים, ואם הכלים האלה הם מספיק אבטחה עבור משתמשי קצה.
רשימת הכלים בהם אנו דנים הם כדלקמן:
- TCC
- קובץ הסגר
- שׁוֹעֵר
- Xprotect
- כלי להסרת תוכנות זדוניות (MRT)
- Xprotect Remediator (XPR)
TCC
TCC, העומד על שקיפות, הסכמה ובקרה הוא אוסף של מסדי נתונים שחיים במערכת MacOS.
זה יציג למשתמש התראה כאשר יישום מנסה להשתמש בשירותים ספציפיים לראשונה.
לדוגמה, בלכידת מסך זו, המשתמש מנסה להפעיל גם את המצלמה וגם את המיקרופון. CoreServicesuiagent זורק התראה למשתמש, ומניע את המשתמש ‘לקבל’ או ‘להכחיש’ את היישום’השימוש בשירות האמור.
במסגרת העדפות המערכת> פרטיות ואבטחה, אנו יכולים למעשה לראות אילו יישומים (לקוחות) ביקשו שירותים ספציפיים. בדוגמה למטה אנו רואים ארבעה יישומים שונים שביקשו גישה לדיסק מלא. זה לא מוגבל לגישה מלאה לדיסק (FDA), אלא יכול גם להקיף את המצלמה, המיקרופון, תיקיות המשתמש, שירותי מיקום, לוח שנה, אנשי קשר וכו ‘.

מתחת למכסה המנוע, TCC הוא מסד נתונים של SQLITE. יש אחד בספריית השורש, ובנוסף, אחד לכל משתמש במכונה. אנחנו למעשה יכולים לפתוח את מסדי הנתונים האלה, אז בואו נפתח את ספריית TCC ROOT ונסתכל על כמה ערכים.

בתוך מסד נתונים זה, בואו נתפוס את טבלת הגישה ונסתכל על כמה פריטים.

זה נותן לנו מידע רב, כך שנוכל לשים כמה אילוצים על הצהרתנו כדי לתפוס רק את המידע שאני’M נחשב כרגע לרלוונטי.

מדגם של מה שאנחנו עשויים לחזור
com.HuntressLabs.סוכן | 6 | 0 | KTCCSERVICESYSTEMPOLICYALLFILES
שדות אלה ממפים לכמה משמעויות שונות.
השדה הראשון הוא הלקוח שמגיש את הבקשה. במקרה זה, סוכן Huntress מזויף מבקש הרשאות.
העמודה השנייה, המכונה Auth_Reason, היא כיצד התבקש. במקרה שלנו, זה נדחף עם מדיניות PPPC MDM.

שלישית, היא איזו תגובה המשתמש סיפק (או מה המדיניות שצוינה) – האם הם מאשרים או דחו את הבקשה.

לבסוף, זה מה שהתבקש השירות. אנו רואים בדוגמה שלנו שמדובר ב- KTCCServicesSystemPolicyAllfiles . במונחי אפל זה מבקש גישה מלאה לדיסק.

הרעיון של אפל שמאחורי TCC הוא לתת כוח רב יותר של המשתמש על התוכנה והיישומים שלהם. זה עוזר למנוע מתוכנה מלהתמודד עם יתר וגישה לחתיכות של המערכת שהמשתמש לא נתן במפורש רשות לה.
בחזה הכלי של אפל, TCC הוא מעט חד פעמי בהשוואה לחלק מהכלים האחרים וכיצד הם פועלים, אז תן’S חפור באגוזים ובברגים של אבטחת MACOS.
בדוק, לחסום, לתקן
מערכת ההפעלה של אפל פועלת בשלושה שלבים על מנת להגן באופן בסיסי את המשתמשים שלה. זה ‘צ’ק, חסום, מתקן’ שלהם. אנו נעבור לכל אחד מאלה ונמפה אותו לכלי שאפל משתמשת בו כדי לאכוף את הפונקציונליות הזו.
נתחיל בחלקו העליון עם שומר הסף, אבל , לפני שנעשה זאת, היינו נוצרים לא לדון בצעד מקדים מהותי של שומר הסף, שנקרא קובץ הסגר.
קובץ הסגר
הסגר קובץ נועד ליידע אותך מתי בוצעה אפליקציה שהורדה מהאינטרנט. זה הוצג בחזרה במערכת ההפעלה x 10.5 טייגר, ובבסיסו, מנסה לא לאפשר ליישום שהורדה מהאינטרנט להיפתח ללא הרשאות המפורשות של המשתמש. שומר הסף בנוי על גבי זה.
לאחר הורדת יישום ואנחנו פותחים אותה, אנו מקבלים את ההנחיה מ – שוב – CoreServicesuiagent לשאול אותנו אם אנו רוצים לפתוח את היישום הזה מהאינטרנט. לאחר שנלחץ על ‘פתוח’, מוגדר דגל במטא נתונים של ההסגר. אנו יכולים להסתכל על דגלים אלה במטא נתונים של התכונה המורחבת.
אם אנו מפעילים XATTR משורת הפקודה שלנו, זה יפרט את התכונות המורחבות. זה שאכפת לנו כרגע הוא ה- COM.תפוח עץ.תכונת הסגר. לאחר מכן נוכל להדפיס את התוכן של אותה תכונה.

זה ידפיס שורה קצרה של תוכן.
0083; 61730334; ספארי; 7512FB1C-56E8-458B-88B3-DC9816210A8D
העמודה הראשונה היא הדגל. אם המספר הזה הוא משהו כמו 0083 או 0081 זה מודיע על שומר הסף כי יש לבדוק את האפליקציה המדוברת לפני שתפתח אותה. מספר זה מתעדכן בהתאם לפעולה מהמשתמש לאחר הפתיחה הראשונית.
הטור השני הוא חותמת זמן הקסדצימלית. במסד נתונים זה ממפה למשהו שנקרא Mac Absolute Time . 61730334
העמודה השלישית מייצגת את הדפדפן ממנו הורדת היישום שלנו. הורדנו את מתקין Chrome מספארי .
לבסוף, הוא UUID המשויך ליישום. זה משמש בעיקר בתוך בסיס הנתונים בו הוא מאוחסן כמזהה.
לאחר ש- Seateker בדק את המידע הזה, הדגל הראשון מתעדכן למשהו כמו 01C2 או 01C3 .
כל המידע הזה מאוחסן במסד הנתונים Lsquarantine ב- ~/ספריה/העדפות/com.תפוח עץ.OurnServices.Gureantineeventsv2 . מכאן, אנו יכולים לנתח את האירועים במאגר זה.

כעת אנו יכולים לראות את ה- UUID ממידע ההסגר המקורי, כמו גם מאיפה הורדת היישום, חותמת הזמן ועוד.
אז איך שומר הסף עובד לצד הסגר קבצים?
שׁוֹעֵר
עבור רקע קטן, שומר הסף הוא באמת רק חזית עבור ה- SPCTL בינארי ב- MacOS.

אתה יכול להשתמש ב- SPCTL ישירות משורת הפקודה כדי לבדוק אם יישום חתום ונוטריון, שהוא בעיקר שומר סף’פונקציונליות.

זה מודיע לך שהיישום MaliouryApp לא נחתם ולא יורשה להיפתח על ידי שומר הסף, ואילו הבקשה הבאה תעשה.

האופן בו שומר הסף שונה מהסגר הקבצים הוא שזה תקף למשהו יצא לפועל , לאו דווקא משהו שנפתח רק מהאינטרנט. לדוגמה, אם היית מוריד GIF או תמונה ופותח אותו ביישום התצוגה המקדימה של Apple, הוא לא היה נבדק. נוסף על כך, שומר סף עוסק רק עם לחיצה כפולה על פריטים. אם הייתי עושה תסריט Bash ומוסיף את .סוג קובץ הפקודה אליו, הוא הופך לסקריפט שניתן ללחיצה. ניתן ללחוץ .סקריפט הפקודה ייבדק על ידי שומר הסף, אך פשוט .סקריפט SH שמבוצע משורת הפקודה לא יהיה.
אם יישום חסום, תקבל פופ -אפ ויודיע לך שלא ניתן לפתוח אותו, מכיוון שהוא מ’מפתח לא מזוהה ‘.
שומר הסף תחילה יבדוק אם היישום נחתם. לאחר מכן זה יאמת אם החותם הזה הוא לגיטימי או לא.
תחילה הוא בודק את מסד הנתונים של שומר הסף כדי לבדוק אם מזהה הצוות/המפתח הוא מזהה ידוע-בדים. זה ממוקם/ספרייה/אפל/מערכת/ספריה/שירותי גרסאות/xprotect.צרור/תוכן/מחדש.db . זהו מסד נתונים נוסף של SQLITE שאנחנו יכולים לשאול.

אנו בודקים אם תעודת הצוות הזו ממוקמת ברשימה זו של 132 פריטים.

ה- GK.DB משמש לרשימת חסימות, עם זאת, ישנם גם מסדי נתונים נוספים בספריית /var /db, ובאופן ספציפי יותר בתוך Gkopaque.צרור וג’קה.חבילה המשמשת להרשימות .
לאחר מכן שומר הסף בודק את מצב הנוטוריזציה, שהוא תהליך שמפתחים לוקחים בעת פיתוח תוכנה. זהו צעד נוסף שאפל משתמשת בו כדי לבדוק את התוכנה. שומר הסף מבצע גם בדיקות נוספות, כמו אימות כי יישומים נוטריאליים לא שונו על ידי תהליך לא מורשה, גם לאחר הפעם הראשונה שהוא לוחץ עליו כפול.
התפקיד הנוסף של שומר הסף הוא לבדוק אם לקובץ יש את מערך הסיביות ההסגר. אם הוא מכיל את דגל 0083, למשל, שומר הסף עדיין צריך לבדוק אותו. לאחר שהמשתמש אישר לפתוח את היישום שהורד, שומר הסף יבצע את המחאות האחרות שלו.
היבט אחד של שומר הסף שימש באופן שגרתי (AB) על ידי שחקני איום. שומר הסף, בעיצוב תכליתי של אפל, ניתן לעקוף אותו. זה פשוט יכול להיעשות על ידי לחיצה ימנית על היישום ולחיצה על פתיחה. זה מאפשר למשתמש לעקוף את שומר הסף. הסיבה מאחורי זה היא כך שמשתמשים יוכלו להתקין אפליקציות למרות שהם לא חתומים. באופן אישי, יש לי כמה יישומים לא חתומים שאני יודע שהם בטוחים, וללא יכולת העקיפה הזו, לא הייתי מסוגל לפתוח את זה. תוכנות זדוניות כמו Shlayer משתמשת ביכולת זו לחצא סביב מנגנוני האבטחה של אפל ומשתמשים מהנדסים חברתיים לפתיחת האפליקציות שלהם.
Xprotect
ציר ל’בלוק ‘, Xprotect משמש כפסודו-AV על MacOS.

בבסיסה, זוהי רשימה סטטית של כללי יארה שיצאו ב -30 בנובמבר 2017. יארה נועדה לתפוס, במקרה זה – תוכנה זדונית, על ידי התבוננות בבתים או במיתרים בתוך קובץ, לעומת מזהה חשיש של קובץ למפתח. זה מאפש. זֶה Xprotect.יארה הקובץ מכיל רשימה די ממצה של כללים.
לצד קובץ יארה זה אוסף רשימות נכסים (PLIST).

הראשון שנדון בו הוא ה LegacyEntitlementallowlist.פליסט . איננו יכולים לומר ב 100% וודאות למה זה מיועד, אך בהתבסס על השם, הגיוני יחסית לשער שמדובר ברשימה של יישומים הזקוקים לזכאות מדור קודם כדי לרוץ.

הקובץ הבא נקרא Xprotect.מטא.פליסט . זה חוסם דברים כמו תוספים זדוניים ו/או הרחבות ספארי זדוניות. כל רשומה קוראת מזהה מפתח ומזהה צרור שהוא מחפש לחסום. זה גם יחפש תוכנה מיושנת מסוימת כמו פלאש או Java.

הקובץ הסופי מתוך חמשת סך הכל הוא Xprotect.פליסט . לקובץ זה יש רשומות בשם תיאור, שדות שרותים ותואמים.
ה תיאור הוא די פשוט – שם התוכנה הזדונית. OurnServices זה מה סוג URI שהוא צריך לעורר. זה יכול להיות משהו כמו com.תפוח עץ.Bundle Application, com.מיקרוסופט.מִלָה.DOC, או COM.תפוח עץ.אריזה מתקין. לבסוף, התאמות הוא מערך של אובייקטים מילון המודיעים ל- Xprotect כיצד לאתר אותו, דרך NSurlTypeIdentifierKey.
אז אם Xprotect תופס משהו, איך המשתמש יכול לדעת? ובכן, זה אכן יזרוק קופץ למשתמש בו נאמר שהוא מצא משהו וכי המשתמש צריך להעביר אותו לפח האשפה. אם המשתמש בוחר לעשות זאת, קובץ אבחון ייכתב לדיסק. זה ממוקם ב- ~/ספרייה/יומנים/DiagnosticReports/xprotect_xxx-mac.דיאג .

עכשיו יש לנו תיעוד ש- Xprotect תפס וחוסם משהו, אבל. מה עם תיקון?
MRT
הכלי להסרת תוכנות זדוניות (MRT) הוא סורק מערכת שמחפש נתיבי קבצים ספציפיים. אם הוא מגלה אובייקט כלשהו בנתיב זה, הוא יסיר את האובייקט הזה. בניגוד לחלק מהכלים האחרים שדיברנו עליהם, MRT מונח כמו יישום בסיסי, בצרור אפליקציות. בתוך מבנה הקובץ נמצאים כמה בינאריות שונות – אחד שנקרא MRT ואחד שנקרא MRT -Helper .

MRT פועל ללא שום אינטראקציה של משתמשים ויכול להשיג משימות תיקון מאחורי הקלעים, אך באופן מעניין, ניתן להפעיל אותו ישירות משורת הפקודה.
אז אם יש לנו תוכנה זדונית באחד הנתיבים, MRT צריך לתקן אותה נכון כשאנחנו מפעילים אותה משורת הפקודה.
לדברי Nixhacker, אם נפיל את ה- MRT שניתן להפעלה לפירוק, אנו יכולים לראות כמה מהנתיבים השונים שהוא מחפש. לדוגמה, ה- OSX.ATG2.תוכנה זדונית מחפשת ארבעה נתיבים שונים.

אם אנו פשוט פשוט יצרו קבצים ריקים בכל אחד מאותם מיקומים, אנו יכולים לראות אם MRT אכן יתקן את זה.

כעת, למרות שהקבצים ריקים ואינם מכילים תוכנה זדונית, פשוט קיומם בנתיבי קבצים אלה צריך לעורר MRT. בואו נתן לזה ריצה ונגלה.
למרות זאת , נראה ש- MRT פורש ממקוס.
Xprotect Remediator
בהוצאת MacOS 12.3, אפל הוציאה גם כלי חדש ל- MacOS בשם Xprotect Remediator (XPR). Xprotect Remediator מזכיר את MRT במובן זה שהוא צרור אפליקציות, אבל במקום רק שני בינאריות, יש ארבע עשרה. אלה, לרוב, מזהים משפחות ספציפיות של תוכנות זדוניות, ואילו כל דבר שאינו נופל לאחד מהם מקיף על ידי ה- Xprotect Binary. יש גם בינארי Xprotectremediatormrtv3, שהוא כמעט באותו גודל כמו ה- MRT בינארי בתוך ה- MRT.אפליקציה . זה גורם לזה להיראות כאילו זה בסופו של דבר יחליף את ה- MRT.אפליקציה.

אתה יכול לקבל נראות ל- XPR על ידי מינוף היומנים המאוחדים. שהם חלק מאבטחת נקודת הקצה של אפל.
ניתן לצפות כאן בכמה רשומות מדגם.

חלק ממה שהופך את MRT ו- XProtect Remediator שונה באופן משמעותי, הוא המקום בו MRT סורק את אתחול מחדש וכניסה, Xprotect Remediator Scans בקצב רגיל, עם סריקה עבור ה- XCSSET (OSX.Dubrobber) תוכנות זדוניות המריצות את התדירות הנפוצה ביותר – כל שעה -שעתיים.
אֶפִּילוֹג
שאלה נפוצה שנשאלת בשילוב עם דיבורים על כלים אלה היא – האם אני זקוק לפיתרון אבטחה נוסף או שמא הכלים האלה מספיק ?
זו שאלה שלדעתי תלויה בתנוחת האבטחה שלך. למשתמש קצה המשתמש ב- Mac לשימוש אישי, מינוף הכלים הקיימים/המותקנים מראש של אפל עשוי מספיק. אם אתה מתחיל להשתמש ב- Macs בעסק שלך, בין אם SMB או מפעלים גדולים יותר, כיסוי אבטחה נוסף יהיה מועיל יותר, מכיוון שיש לך יותר משתמשים שיגיעו לאתרים שונים, כלי מפתחים וכו ‘.
כמה מאובטח הוא Mac והם מקינטים באמת מאובטחים יותר מ- Windows?
Macs הם בטוחים יותר ממחשבים אישיים, אבל כמה יותר מאובטחים הם מקינטוש, ומה עליכם לעשות כדי להגן על עצמכם? אנו מנהלים את כל הדרכים שאפל שומרת על בטיחותך.

עורך, MacWorld 12 בינואר, 2023 9:42 בבוקר PST

בזמן שזה’נכון כי סביר להניח כי מקינטוש MAC יותקף על בסיס שיש פחות מחשבי מחשבים מאשר מחשבים אישיים – בעובדה שתוכנות זדוניות במחשבי MAC יורדים – משתמשי MAC יכולים להיות יעד משתלם מאוד ומכאן שנחשב לשווה את המאמץ. כתוצאה מכך מחשבי מקינטוש יכולים להתמקד על ידי תוכנות זדוניות וירוסים.
אכן, אפילו אפל’ראש התוכנה S CRAIG FEDERIGHI אמר (במשפט בין אפל לאפוס) כי: “כיום, יש לנו רמה של תוכנות זדוניות ב- Mac שאנחנו לא’לא למצוא מקובל.” אמנם המניע שלו היה לציין שיש יתרון לאילוץ משתמשי אייפון ואייפד להתקין רק אפליקציות דרך חנות האפליקציות של iOS, אך הנקודה היא שאפילו צוות אפל מודה שיש נגיפי Mac. (כאן’מה לעשות אם אתה חושב של- Mac שלך יש וירוס.)
Macs בדרך כלל בטוחים יותר מאשר מחשבים. הסיבה לכך היא שמערכת ההפעלה של MAC מבוססת UNIX ולכן קשה יותר לנצל,’S גם מכיוון שלפל יש שליטה כה הדוקה על החומרה והתוכנה, ו- Macs הם בטוחים יותר בגלל ההגנות והמדדי האבטחה השונים המובנים ב- Mac ובמערכת ההפעלה של MAC שמקשה על Macs לניצול.
אבל זה לא’זה אומר שאתה צריך להאמין ל- Mac Infertrable שלך. Macs ממוקדים על ידי האקרים וירוסים ובמשך השנים אפל נאלצה להיות רצינית לגבי האמצעים הכלולים ב- MacOS כדי לשמור על המשתמשים שלה בטוחים.
במאמר זה נסתובב בדרכים השונות שאפל שומרת על מאבטחת ה- MAC שלך, והדברים שאתה יכול לעשות כדי להישאר בטוחים. לקבלת עצות נוספות כיצד לשמור.
דבר נוסף שצריך לציין הוא שהשבבים של סדרת M שאפל החלה להשתמש בהם בנובמבר 2020 נחשבים לבטוחים יותר ממעבדי אינטל. עם זאת, תוכנות זדוניות המכונה Silver Sparrow נמצאה ב- M1 MAC זמן קצר לאחר ההשקה.
איך אפל מגנה על ה- Mac שלך
ישנן דרכים שונות שאפל מגנה על ה- Mac שלך מפני תוכנות זדוניות וירוסים כפי שתראה אם אתה ממשיך לקרוא. יש כמובן דברים אחרים שאתה יכול לעשות כדי להוסיף אמצעים אלה, כמו הפעלת תוכנת אנטי -וירוס או שימוש ב- VPN כדי להצפין את התנועה שלך. יש לנו עצות נפרדות לגבי האנטי -וירוס הטוב ביותר עבור Mac ו- VPN הטוב ביותר. יש גם אלמנט של להיות זהיר ולא לפתוח מיילים מסתוריים או ללחוץ על קישורים מפוקפקים – אתה יכול להיות בטוח שהיית עושה’לא תעשה את זה, אבל האם אתה יכול להיות כל כך בטוח שההורים שלך לא היו’t ..
למרבה המזל יש הגנות שנאפות ב- Mac שאמור אומר שאפילו האנשים הכי פחות מכינים טכנולוגיים מוגנים. אָנוּ’אני מתאר אותם למטה.
Apple Antivirus
בצד התוכנה, MacOS כולל תוכנת אנטי -וירוס משלה המובנית. XProtect מזהה וחוסם כל תוכנה זדונית ידועה. צגי אפל לזיהומים חדשים בתוכנה זדונית ומעדכנים את ה- XProtect באופן קבוע. XProtect תבדוק אם יש תוכנה זדונית כאשר אפליקציה מושקת לראשונה ואם היא השתנתה. אם XProtect מגלה תוכנה זדונית היא תחסום את התוכנה ותסיר אותה.
בנוסף להגנה שמציעה Xprotect הוא שומר סף. שומר הסף הוא תכונה של MacOS שנועדה למנוע מהמשתמשים להתקין תוכנה זדונית מלכתחילה. שומר הסף בודק שכל אפליקציה שתורידו מהאינטרנט אומתו על ידי אפל ונבדקה על קוד זדוני. אם האפליקציה נחשבת לשומר סף סיכון ימנע ממך להתקין אותה. לקבלת עצות נוספות לגבי הורדה והתקנת אפליקציות קרא: כיצד להתקין אפליקציות ב- Mac
שומר הסף הוא’t לא ניתן להבחין, זה עוקף בעבר, ו- Xprotect isn’לא תמיד מעודכן, כך שתוכנה זדונית החליקה דרך. אך שניהם מציעים רמת הגנה שצריכה לתת לך שקט נפשי.
אם אתה רוצה שכבה נוספת של הגנה ההמלצה המובילה שלנו באנטי -וירוס הטוב ביותר שלנו ל- Mac Round Up היא אבטחת אינטרנט של Intego Mac.
עדכוני תוכנה ואבטחה
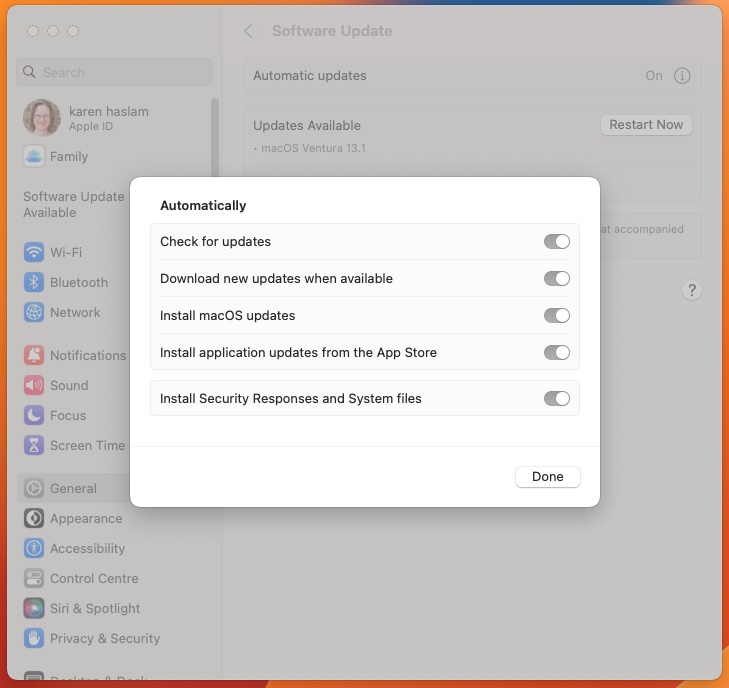
אפל מבטיחה כי עדכוני אבטחה יידחפו ל- Mac באופן קבוע – ולכן חשוב לשמור על תוכנת ה- MAC שלך מעודכנת. אפל מקלה על כך על ידי כך שהיא מאפשרת עבור ה- Mac שלך לעדכן אוטומטית, כך שאתה לא עושה’אפילו צריך לעשות הכל. כדי להגדיר את ה- Mac שלך כדי לבדוק אם יש עדכונים ולעדכן תוכנה בצע אוטומטית בצעדים אלה:
- הגדרות מערכת פתוחות (העדפות מערכת לפני ונטורה)
- לחץ על כללי
- לחץ על עדכון תוכנה
- וודא שהעדכון האוטומטי פועל
פירוש הדבר הוא שהתוכנה מורידה ל- Mac שלך כאשר מונפקת על ידי אפל.
עדיין תצטרך להפעיל מחדש את ה- Mac שלך כדי להתקין עדכון עדכון תוכנה רגיל, אולם ניתן לדחוף כמה עדכוני אבטחה ל- Mac שלך על ידי Apple ולהתקין כעדכוני רקע מבלי לדרוש ממך להפעיל מחדש.
כדי לוודא שאתה מקבל עדכוני רקע ברגע שהם מונפקים על ידי אפל, וודא כי התקנת תגובות אבטחה וקבצי מערכת נבחרים ב- Ventura, או “התקן קבצי נתוני מערכת ועדכוני אבטחה” ב- OSS מבוגר.
- בוונטורה זה נמצא בהגדרות המערכת> כללי> עדכון תוכנה. לחץ על (i) לצד עדכונים אוטומטיים.
- PRE VENTURA זה נמצא בהעדפות מערכת> עדכון תוכנה> מתקדם.
תגובות אבטחה מהירות לוקחות את זה צעד נוסף קדימה ותאיץ את מסירת תיקוני האבטחה באייפון, אייפד וב- Mac. תפוח עץ’S מציגה את התכונה כעדכון ל- MacOS Ventura 13.2 (ו- iOS 16.3). כשאתה מפעיל מחדש את Mac, תגובות אבטחה מהירות יוחלו באופן מיידי. עדכוני אבטחה מתקרבים בדרך זו פירושו שאפל יכולה להנפיק אותם מהר יותר מבלי שהם יהיו חלק מעדכון רחב יותר.
הגנות על אפליקציות
אם אתה רוצה להיות ממש בטוח בכל אפליקציה שתתקין, היית חכם לדבוק באפליקציות בחנות האפליקציות של Mac. כל אפליקציה באפל’S Store Stor. למעשה אפל עוברת צעד אחד קדימה על ידי הבטחה שהאפליקציות יהיו מקודמות לגבי אופן השימוש בנתונים שלך, כך שתוכל להיות בטוחים כי אין סיכון שאף אחד מהמידע שלך ישותף עם מישהו ללא ידיעתך.
אבל אפילו אפליקציות שאתה לא’t התקנה מחנות האפליקציות Mac תיבדק על ידי אפל לפני שתוכל להתקין אותם – זה’מטרת שומר הסף, שהזכרנו לעיל. שומר הסף בודק שהמפתח מאומת על ידי אפל, כמו גם בודק את הקובץ תוכנות זדוניות וקוד זדוני. יתכנו זמנים שבה.
סיבה נוספת לבחור אפליקציות של App Store על פני אחרים היא שכל האפליקציות שנמכרות דרך חנות האפליקציות Mac צריכות לעבוד עם ארגז חול. ארגז החול מגביל את אפליקציות הגישה ל- Mac’המשאבים והנתונים.
מאז MacOS 10.15 קטלינה שהושקה בשנת 2019 כל אפליקציות MAC צריכות להיות נוטריות על ידי אפל כדי להפעיל, בנוסף זו כעת דרישה לכל אפליקציות MAC לקבל את רשותך לגשת לקבצים שלך – בין אם הם נמצאים ב- Mac שלך, ב- iCloud Drive או בנפחים חיצוניים. ה- MacOS יבקש גם את רשותך לפני שאפליקציה תוכל לגשת למצלמה או למיקרופון, או לרשום את מה שאתה מקליד, למשל.
גלישה בטוחה
האמור לעיל נועד להגן עליך מפני אפליקציות סוררות, אך האיומים הגדולים ביותר יכולים להיות מפני דוא”ל, אתרים ושירותים שאתה עשוי להשתמש בהם באופן מקוון.
תפוח עץ’דפדפן האינטרנט, ספארי מציע גם דרכים שונות להגן עליך באופן מקוון. ספארי יזהיר אותך אם אתר חשד וימנע ממנו לפתוח אותו. כל דף אינטרנט נטען כתהליך נפרד בכרטיסייה נפרדת – כך שאם יש בעיה ניתן יהיה לסגור את הכרטיסייה הזו מבלי שהתנגש ספארי.
דרך נוספת שאפל מגנה על משתמשי Mac היא על ידי שמירה על פלאש ממחשבי Mac. פלאש הוא אחד האמצעים הנפוצים ביותר של תוכנות זדוניות לעלות למחשבים. אפל הפסיקה להתקין מראש את הפלאש עם ספארי בשנת 2010. בעקבות שהדרך היחידה להוסיף פלאש הייתה למשתמשים להתקין אותו בעצמם – מה שאומר שאנשים התרגלו לחיות בלעדיו. בתחילת 2020 אפל הפסיקה לתמוך בפלאש ונכון ליום 31 בדצמבר 2020 אפילו מפתח הפלאש אדובי כבר לא תומך בפלאש. JavaScript מביא גם מספר פגיעויות. קל להשבית JavaScript בספארי. פשוט לחץ על ספארי> העדפות> אבטחה> ובטל את הבחירה בתיבה לצד אפשר JavaScript. שים לב שאם תעשה זאת חזותיים מסוימים באינטרנט עשויים להפסיק להציג, אם זה הופך לבעיה להגיש אותו מחדש.
כמו גם הגנה על התפוח המקוון האבטחה שלך גם מגנה על פרטיותך. לדוגמה, אפל משתמשת במניעת מעקב אינטליגנטית כדי להפסיק את המפרסמים לעקוב אחר המשתמשים ברחבי האינטרנט. המשתמשים יכולים לראות דוח פרטיות כולל פרטים על כל העוקבים האתרים שאפל הפסיקה לפרופיל אותך.
מצב נעילה
זוהי שכבה חדשה של אבטחה ב- MacOS Ventura שאתה יכול לנצל אותה אם אתה מתמודד עם התקפת סייבר. אתה יכול להשתמש בו כדי להגדיל את ה- Mac שלך’ההגנות והחלו מגבלות קפדניות כך שההתקפה יכולה’לא לנצל אותך. קרא כיצד להפעיל את מצב הנעילה ב- Mac או iPhone שלך.
כדי להפעיל אותו הפעל להגדרות מערכת> פרטיות ואבטחה, לחץ על הפעל לצד התווית של מצב נעילה, הזן את סיסמת המנהל שלך ולחץ על הפעל והפעלה מחדש. כשאתה מאמין שהסכנה עברה, אתה יכול להשבית את מצב הנעילה ולהפעיל מחדש.
הגנות סיסמאות
אפל גם עוקבת אחר הסיסמאות שלך, ועוזרת לך לשנות אותן לאפשרות מאובטחת יותר, מציעה סיסמאות חזקות ואתה’אפילו תראה התראה אם אפל מאמינה כי הסיסמה שלך מעורבת בהפרת נתונים.
בנימה זו, אפל מציעה גם את Ceychain של iCloud, מערכת ניהול סיסמאות שעובדת בכל מכשירי Apple שלך, כך שתוכל להיכנס לתוכנה ושירותים בכל אחד מהמכשירים שלך מבלי שתצטרך לזכור סיסמאות בודדות ולתחברות פרטים. היתרון בכך הוא שאתה יכול לקבל סיסמאות חזקות ולא בלתי נשכחות (שאפל יכולה ליצור בשמך). כל הסיסמאות שלך נעולות מאחורי הסיסמה הראשית שלך, המוגנת על ידי שני גורמים אימות (2FA) לצורך אבטחה נוספת.
דרך נוספת שאפל עוזרת להגן עליך היא באמצעות Passkeys, המחליפים סיסמאות החל מ- MacOS Ventura ו- iOS 16 כדרך קלה ובטוחה יותר להיכנס. Passkeys בטוחים יותר מכיוון שאין סיסמה שניתן לדלוף אותה והכל מוצפן מקצה לקצה. נוצר מפתח ספציפי עבור כל אתר או שירות, ואז מאוחסן במכשיר שלך ובמחזיק ה- iCloud שלך, כך שיש לך גישה במכשירי Apple האחרים שלך. אתה פשוט משתמש במזהה הפנים שלך או במזהה מגע כדי לאמת. זה חדש אז זה’עדיין לא יאמצו באופן נרחב, אך זה אמור להפוך את הדברים לבטוחים יותר בעתיד. קרא: כיצד להשתמש ב- Passkeys החדשים באייפון, iPad ו- Mac שלך.
הגנות חומרה מובנות
“כדי שתוכנה תהיה מאובטחת, עליה לנוח על חומרה שיש לה אבטחה מובנית” אומר אפל. זה מדגיש את היתרון העיקרי של Macs – העובדה שאפל מייצרת את התוכנה ואת החומרה ויש לה שליטה על כל היבט של המכונה. זו סיבה לכך ש- Macs מאובטחים יותר מאשר מחשבים.
אפל בונה הגנה לחומרת ה- MAC. זה נכון במיוחד לגבי ה- Macs שזכו לתפוח’סדרת צ’יפס. מערכת ה- M1 ב- ChIP שהוצגה בנובמבר 2020, ולכל שאר שבבי מסדרת ה- M. אבל אפילו מחשבי מקינטוש המונעים על אינטל עם שבב האבטחה T1 או T2 מסוגלים להצפין אחסון ולהציע אתחול מאובטח, למשל.
המובלעת המאובטחת מוקדשת לפונקציות אבטחה, ומכיוון שהיא’S סיליקון נפרד לשבב הראשי, הוא ממזער את משטח ההתקפה כך שכל תוכנה זדונית יכולה’לא יעשה נזק רב. בתוך סיליקון נפרד זה נמצא ROM האתחול (כך שה- Mac שלך יכול לאתחל בצורה מאובטחת) ו- AES חומרה שמצינה קבצים כפי שהם כתובים. נתוני הפנים וטביעות האצבע שלך ממזהה הפנים ומזהה מגע נשמרים גם במובלעת מאובטחת זו.

ממסר פרטי של iCloud (כמעט VPN)
ממסר פרטי של iCloud isn’t זמין לכולם, זה’חלק ממנוי iCloud+, אך הוא יכול להגן על פרטיותך כשאתה גולש באינטרנט בספארי. זה הגיע ל- iOS 15.
אנו מכסים ממסר פרטי של iCloud בפירוט בשאלות ותשובות ממסר פרטי של iCloud שלנו, אך לסיכום, כאשר ממסר פרטי מופעל, כל פעילות הגלישה שלך בספארי מנותבת דרך Apple’S שרת פרוקסי ומוצפן כך שהספק שלך יכול’לא לראות את גלישת האינטרנט שלך.
זה’קצת כמו VPN, אבל לא ממש. יש הרבה סיבות לכך ש- VPN הוא אפשרות טובה יותר. תפוח עץ’פיתרון S עובד רק בספארי וזה יכול’לא להסתיר את האזור ממנו מתחבר (סיבה מרכזית לכך שאנשים משתמשים ב- VPNs).
אם תרצה להשתמש ב- VPN ב- Mac שלך תסתכל על Round Up הטוב ביותר שלנו הכולל את הבחירה העליונה שלנו ב- SurfShark
חומת אש של MacOS
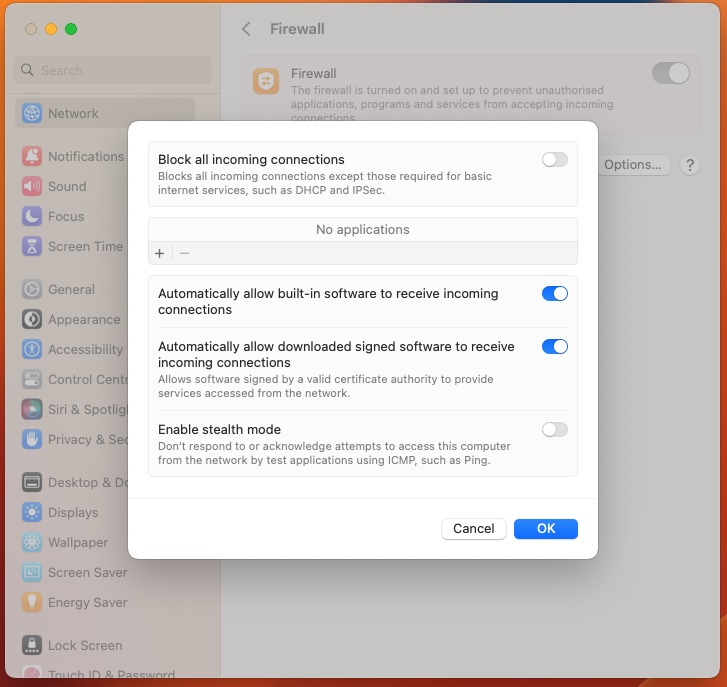
חומת אש יכולה להוסיף שכבה נוספת של אבטחה, להגן עליך כשאתה מחובר לאינטרנט או לרשת לא אמינים. למרבה המזל ל- Mac שלך יש כזה שאתה יכול להפעיל אותו.
כאן’S איך להפעיל את חומת האש על מק
ב ונטורה
- פתח הגדרות מערכת
- לחץ על רשת
- לחץ על חומת אש
- לחץ על המחוון כדי להפעיל אותו.
- אם ברצונך לציין הגדרות אבטחה נוספות לחץ על אפשרויות.
פוסט ונטורה
- לחץ על הכרטיסייה חומת אש בהעדפות המערכת> חלונית אבטחה ופרטיות.
- לחץ על סמל המנעול בצד שמאל למטה כדי לבטל את נעילת הגדרות המערכת (אתה’אני צריך להקליד את סיסמת הכניסה שלך כאשר תתבקש).
- לחץ על כפתור הפעל חומת אש.
- ואז לחץ על כפתור אפשרויות חומת האש ובתיבת הדו -שיח המופיעה, לחץ על תיבת הפעל מצב התגנבות. שלב אחרון זה פירושו שהמחשב שלך יהיה ברובו בלתי נראה ברשתות ציבוריות, כמו Wi-Fi משותף בבית קפה.
- בכרטיסייה חומת האש, לחץ על אפשרויות חומת האש כדי לבצע שינויים. הנה אתה’אראה רשימה של אפליקציות ושירותים המסוגלים לקבל חיבורים נכנסים. כדי להוסיף רשימה, אם, נניח שאתה מנסה להריץ אפליקציה והיא מציגה שגיאה שאומרת לך שהיא מונעת לקבל חיבור נכנס, לחץ על ‘+’ מתחת לרשימה.
זה’חשוב לציין כי מקוס’חומת האש של S, למרות שהיא שימושית, מציעה רק הגנה מוגבלת מפני תוכנות זדוניות. זֶה’מכיוון שזה מגן עליך מתנועה נכנסת בלבד. תפקידו להגביל אילו אפליקציות ושירותים יכולים לקבל חיבורים נכנסים. זה לא’לא לספק כל שליטה על חיבורים יוצאים כלומר אפליקציות ושירותים שיוזמים חיבורים. כך, למשל, אם אתה מוריד חתיכת תוכנות זדוניות, MacOS’חומת האש ניצחה’לא תפסיק להתחבר לאינטרנט.
יש אנשים שבוחרים לחסום גם חיבורי רשת יוצאים כך שאפליקציות מסוימות יכולות’t “טלפון בית” ללא ידיעתם. המשמעות היא גם שתוכנה זדונית המותקנת בטעות אינה מסוגלת לדלוף את הנתונים שלך מבלי שתודע לך.
עם זאת, MacOS אינה מציעה דרך מובנית לחסום חיבורים יוצאים. למרבה המזל אפליקציות של צד שלישי כמו סניץ ‘הקטן (בערך 30 ליש”ט) וידיים (38 פאונד.95), או חומת אש יוצאת שנמצאה בכלים נגד תוכנות זמנית כמו אינטו, סופוס ונורטון, יעשו את העבודה עם אפלומב.
יתכנו זמנים שבה.
FileVault
אפל מציעה את FileVault כדרך להצפין את הנתונים שלך (ולשמור על ביטחון אם ה- Mac שלך נלקח או שמישהו יקבל גישה אליו).
אם ל- Mac שלך יש שבב מסדרת M.
אנו מסבירים כיצד להצפין את ה- Mac שלך באמצעות FileVault 2 במאמר נפרד, אבל אתה’למצוא את ההגדרות בהעדפות המערכת> אבטחה ופרטיות טרום פנטורה, או הגדרות מערכת> פרטיות ואבטחה בוונטורה.
רק זכור שתצטרך להשתמש בסיסמת הכניסה שלך או במפתח שחזור כדי לקבל גישה לנתונים שלך, כך שיש סיכון שתאבד את הנתונים שלך ללא אחד מהם.
מצא את מנעול ההפעלה שלי
לאפל יש גם טכנולוגיות אחרות שיסייעו לך אם ה- Mac שלך נגנב, מ- Find My My המאפשר לך לעקוב, ובאופן פוטנציאלי לאתר את ה- Mac האבוד שלך, ולנגב אותו כך שהנתונים שלך יוכלו’זה לא נופל לידיים הלא נכונות. ה- Macs עם שבב ה- T2 ו- M1 Mac מציעים גם נעילת הפעלה, תכונה של Find My My, כדי לנעול מרחוק את ה- Mac שלך כך שרק אתה מסוגל להשתמש בו.
סורק טביעות האצבע של Touch ID זמין בכמה מחשבי מקינטוש מוסיף גם שכבה נוספת של אבטחה. זה יכול לשמש כדי לבטל את נעילת ה- Mac שלך, כדי להיכנס לתוכנה ושירותים, ול- Apple Pay.
כך אפל מגנה על ה- Mac שלך אם הוא נגנב, או אם מישהו עם כוונה זדונית זוכה גישה אליו. אפל גם מגנה עליך מפני תוכנה זדונית, ומעניקה לך אמירה אם הנתונים שלך נגישים ושליטה על אופן השימוש בהם.
אם ל- Mac שלך יש שבב מסדרת M, או שבב האבטחה של T2 שנמצא בכמה מקינורות של אינטל, אתה יכול להשתמש במנעול הפעלה כך שאם תאבד את ה- Mac שלך, או שהוא מכהן, רק אתה יכול למחוק ולהפעיל אותו מחדש.
כל האמצעים הללו עוזרים להפוך את ה- Mac לבטוח בהרבה ממחשב האישי, אך ישנם דברים אחרים שתוכלו לעשות כדי להגן על עצמכם עוד ונעבור על אלה כאן: 10 דרכים להגן על ה- Mac שלכם מפני תוכנות זדוניות וירוסים.
Mac Security 101: כמה מאובטח מקינטוש, באמת?
ל- Mac יש מוניטין של היותם בטוחים יותר ממקביליהם מבוססי Windows. כבוד זה אינו לגמרי שלא במקומו. אחרי הכל, תוכנות זדוניות של MacOS יחסית נדירות, ולאפל יש שלל תכונות שנועדו לשפר את האבטחה.
אבל עם תוכנות זדוניות במגמת עלייה, כישלון הוא תמיד אפשרות. על הסיסדמין המוכנס להיות מודע לדאגות ביטחוניות. מחקירת VPN של ATLAS עולה כי תוכנות זדוניות של MACOS גדלו ב -1,092% בשנת 2020 בלבד. אמנם זהו עדיין חלק קטן מאיומי התוכנה הזדונית העומדת בפני סביבות Windows, אך’אין מה להתעטש.
אָנוּ’לפרט את הפרטים הקטנים של אבטחת מק כדי לעזור לך להגן על הסביבה שלך.
מאמר זה הוא חלק משלנו קמפיין Busters Macadmin Myth. גלה את האמת שמאחורי מיתוסים אחרים נפוצים במיתוסים של סעיף 5 מקדמין שלנו לחזה.
כמה מאובטח מקינטוש?
Macs נתפסים לעתים קרובות כמובטחים יותר מאשר מחשבים אישיים, אך אף מכשיר מחובר לאינטרנט אינו חסין לחלוטין מפני איומים.
Macs התמודדו באופן היסטורי פחות התקפות בחלקן מכיוון שהם היו פחות פופולריים מאשר מחשבים מבוססי חלונות, כך שפושעי סייבר פשוט לא עשו זאת’לא למקד אותם. עם זאת, שחקני איום מפתחים יותר ויותר תוכנות זדוניות של MAC, מעלים את הצורך באמצעי אבטחה מדוקדקים.
לאמיתו’S אמצעי אבטחה נרחבים.
ניתן לפרוץ מחשבי מקינטוש, אך הם עשויים להתמודד עם פחות איומים מאשר מחשב Windows. עם זאת, תוכנות זדוניות מכוונות יותר ויותר ל- MAC.
אילו סוגים של איומים משפיעים על מקינטוש?
תוכנות זדוניות מהווה איום משמעותי על כמעט כל המכשירים, כולל מקינטוש. בעוד ש- Windows PCS נוטים להיות רגישים יותר לצורות מסורתיות של תוכנה זדונית, תוכנות מודעות ותוכניות פוטנציאליות לא רצויות (PUPS) נפוצות עבור Mac.
תוכנות מודעה יכולות להפנות את חיפוש הדפדפן שלך, להציג חלונות קופצים, להאט את המחשב שלך’הביצועים, ובאופן כללי מעצבנים אותך. אמנם לא תוכנות זדוניות מבחינה טכנית, אך הגורים בעייתיים באופן דומה. הֵם’לעיתים קרובות משובצים עם אפליקציות לגיטימיות, כך שתוכל להוריד ברצון אחת בלי אפילו לשים לב. בתרחיש הטוב ביותר הם אינם מציעים יתרונות אמיתיים. בתרחיש הגרוע ביותר, הם יכלו להאט את הביצועים ולפעול ככולל או תוכנות מודעה.
Macs עשויים להיות מושפעים גם מתוכנת Ransomware, טרויאנים, אתרי אינטרנט זדוניים, התקפות הנדסיות חברתיות, קריפטו -ג’קינג ותכניות מזועזעות אחרות.
אילו תכונות אבטחה יש ל- Macs?
מחשבי MAC מצוידים במספר תכונות מבוססות חומרה ותוכנה שנועדו להגן על מידע רגיש ולהגן על המערכת שלך. אמנם בקרות אבטחה אלה אינן הופכות את מקינטים לחסינים מפני האקרים, אך הם בהחלט יכולים לעזור.
שליטה על חנות האפליקציות של MAC
אפל שומרת על שליטה על חנות האפליקציות, נוטריזציה של אפליקציות MAC כדי לוודא שהם נסרקו לתוכן זדוני. זה לא’לא לספק אבטחה מלאה, אך היא מוסיפה שכבה נוספת של הגנה.
שׁוֹעֵר
לפני שמריצים אפליקציות, חבילות מתקנים או תוספים מחוץ לחנות האפליקציות, שומר הסף מוודא שהן חתומות, נוטרידיות ולא משתנות.
Xprotect
Xprotect הוא Mac’תוכנת אנטי-וירוס מובנית. זה בודק רכיבים זדוניים כאשר אפליקציה מושקת לראשונה, כאשר היא’s השתנה, וכאשר מתעדכנות חתימות. אם Xprotect מוצא תוכנה זדונית ידועה, היא חוסמת את התוכנה ומודיעה למשתמש.
חומת אש
Macs מגיעים גם עם חומת אש להגנה מפני תנועה לא מורשית. אפשרויות תצורה מאפשרות לך לחסום את כל החיבורים הנכנסים, לאפשר חיבורים נכנסים מסוימים ועוד.
FileVault
FileVault הוא תכונה של הצפנת דיסק שנועדה למנוע גישה לא מורשית לנתונים. אפל הציגה את התכונה ב- Mac OS X 10.3. Mac OS X 10.7 ומאוחר יותר השתמש ב- FileVault 2, המציע הצפנה דיסק מלא (FDE).
מחזיק מקשים iCloud
על ידי מידע על מילוי אוטומטי, ICloud Keychain מאפשר למשתמש MAC לבחור סיסמאות חזקות יותר מבלי שתצטרך לזכור את כולם. עם זאת, מכיוון שמחזיק מפתחות iCloud מאחסן נתונים רגישים, זה’זה יעד עיקרי להאקרים.
ניטור סיסמאות
ניטור סיסמאות משווה סיסמאות שמורות לרשימות אוצרות של סיסמאות שהודלפו ידועות, ומעניקה למשתמשים הזדמנות לשנות אישורים שנפגעו לפני פושעי סייבר לנצל אותם.
הגנת יושרה של מערכת (SIP)
SIP, הידוע גם בשם שורש, מגביל את משתמש השורש כדי להגן על מיקומים ותהליכי מערכת מסוימים מפני שינוי לא רצוי.
תמצא אותי
האפליקציה שלי Find מיועדת לעזור לך לאתר מכשירים חסרים. אם אתה יכול’לא אחזר את ה- Mac, זה יכול גם למחוק מרחוק נתונים כך שהחברה שלך’המידע אינו עושה’זה לא נופל לידיים הלא נכונות.
אימות דו-גורמי
הפעלת אימות דו-גורמי למשתמש’S Apple ID מונע גישה לא מורשית, גם אם לפורץ פוטנציאלי יש את הסיסמה.
כיצד אוכל להגן על מקינטוש בסביבה שלי?
מרבית אותם יסודות אבטחה חיוניים לשמירה על מחשבי Windows נכנסים גם הם לפעולה בעת הגנה על Mac. שמירה על שיטות עבודה מומלצות אבטחה היא קריטית ללא קשר לסוג המכשיר אתה’שימוש מחדש.
דורשים סיסמאות חזקות
סיסמאות חזקות הפסיקו התקפות כוח ריסוס סרטיין ובכך מונעות גישה לא מורשית. סיסמה חזקה צריכה להיות ייחודית, להכיל לפחות שמונה תווים ולהימנע ממידע אישי או משילובי מקלדת רצופים (במילים אחרות, אל תעשה זאת’לא להשתמש “Qwerty”).
משתמשי מחשב Windows רבים מסתמכים על מנהלי סיסמאות לייצר ולאחסן את אישורי הכניסה שלהם. משתמשי Mac יכולים גם לשלב פתרונות שנבנו למשימה, אך מחזיק מפתחות iCloud פועל כמו מנהל סיסמאות בסיסי.
הורד מחנות האפליקציות או מהיצרן’אתר רשמי
הורדת אפליקציות ממקורות לא אמינים יכולה להגדיל מאוד את הסיכון ל- Mac שלך. אפליקציות נבדקות לפני שהן זמינות מחנות האפליקציות כדי לשפר את האבטחה. אתה יכול גם להוריד אפליקציות ישירות מיצרן מהימן’אתר רשמי. עם זאת, הימנע מהורדות מפוקפקות מצדדים שלישיים פחות אמינים. תוכנה חופשית לעתים קרובות מסוכנת במיוחד.
הישאר בראש העדכונים
עדכוני תוכנה יכולים לעזור לשמור על Mac Secure שלך ופועל בצורה חלקה. כאשר מתגלה פגיעות, אפל מנפיקה עדכוני אבטחה כדי לטפל בזה. עם זאת, עדכונים אחרים יכולים גם להוסיף תכונות חדשות, לתקן באגים או לשפר את הביצועים, ולכן העדכון הוא לטובתך ללא קשר אם אתה מתעדף אבטחה.
פתרונות ה- MDM הטובים ביותר מקלים על עדכון מכונות בקנה מידה. עם זאת, אם אתה רק מנהל מכונה אחת או שתיים, אתה יכול גם להגדיר אותם לעדכן אוטומטית בהעדפות המערכת.
לאמן משתמשים
הדרכת אבטחה היא קריטית עבור משתמשי Mac ו- PC כאחד. ניסיון הנדסי חברתי, כמו דוא”ל דיוג, מסתמך על עובד’שיפוט שגוי בהפרת המערכת ו/או לקבל גישה למידע אישי. מכיוון שפני אבטחת הסייבר משתנה כל הזמן, אתה יכול’לא מצפה שהעובדים יתעדכנו בסיכונים האחרונים בעצמם. זֶה’מדוע הצוות שלך זקוק להכשרה קבועה כדי לשמור על אבטחה בחזית דעתם.
השתמש ב- VPN
מק לא מגיע עם רשת פרטית וירטואלית (VPN), אך פיתרון חיצוני יכול להיות השלמה המושלמת לאפל’תכונות אבטחה. VPN מצפין את החיבור שלך ומסווה את כתובת ה- IP שלך לאבטחה רבה יותר, גם אם המשתמשים שלך מתחברים לאינטרנט אלחוטי ציבורי.
גיבוי נתונים
מגבה את ה- Mac Won שלך’לא עצור וירוסים, אבל זה יכול לעזור לך להתאושש מהר יותר. אם אתה שומר על גיבוי אחרון, אתה אמור להיות מסוגל לשחזר ממנו אם ה- Mac שלך נפגע.
נקה מטמון
מטמון הדפדפן שלך צובר קבצים שהורדו, תמונות ונתונים אחרים. תוכנות זדוניות, כולל תוכנות פרסום וירוסים, עשויה אורב בקבצים הזמניים, ולכן פינוי הקבוע של המטמון עשוי להיות דרך קלה למנוע אסון.
אפשר תכונות אבטחה
בעוד של- MAC יש מספר תכונות אבטחה, חלקן יכולות להגן רק על מכונות אם הן’מופעל מחדש. הערך את הארגון שלך’S צרכים ואז שקול להגדיר FileVault, אימות דו-גורמי ומצא את שלי.
השתמש בתוכנת אנטי -וירוס
XProtect מספקת הגנה על אנטי-וירוס, אך תוכל גם להתקין תוכנת אנטי-וירוס של צד שלישי. לפתרונות הידועים ביותר יש מוצרים עבור Mac.
לפקח על הבריאות ומדיניות של מכשירים
השתמש בפתרון איכותי של Apple MDM כדי להגדיר, לפקח ולעדכן מחשבי מקינטוש. הבנת המצב הנוכחי של המכשירים שלך ותאימות המדיניות יכולה לעזור לך למצוא דרכים לתחזוקה ולבצר את תנוחת האבטחה שלך. זה יכול גם לתת לך קו בסיס אבטחה, מה שמקל על גילוי התנהגות לא תקינה.
מחק אפליקציות שאתה לא’לא להשתמש
כל אפליקציה המותקנת ב- Mac שלך מגדילה את משטח ההתקפה. כאשר אתה’לא משתמש עוד באפליקציה, פשוט מחק אותה. זה חשוב במיוחד אם יש לך אפליקציות ישנות השוכנות סביב אותו מקלט’לא עודכן תוך זמן מה. לא רק שמחיקת אפליקציות שאינן בשימוש משפרות את האבטחה שלך, אלא שהיא יכולה גם לשפר את ה- Mac שלך’ביצועי S. שימו לב לסימנים של גרזן אם ה- Mac שלכם נפגע, תוכלו להבחין בכמה שינויים. כאן’מה מה לצפות:
- ביצועים איטיים
- מודעות מוזרות או לא צפויות
- פעילות רשת לא מוסברת המופיעה במוניטור הפעילות שלך
- גישה חשודה המופיעה בשיתוף
- הפניות בלתי צפויות
- סרגלי כלים חדשים שלא מוסברים
אם אתה מבחין באחד מהסימנים הללו, הפעל סריקת וירוסים באמצעות תוכנת אנטי -וירוס מהימנה.
נגב את המכשיר אם זה’S אבד או נגנב
ה- Mac שלך יכול לספק שפע של מידע על העסק שלך. לקבוע מדיניות המחייבת עובדים לדווח על מכשירים אבודים או גנבו בהקדם האפשרי. בכל מזל, מצא את הרצון שלי עוזר לך לשחזר את המכשיר הזה. אם לא, נגב אותו מרחוק כדי להבטיח שהמידע שלך לא’זה לא נופל לידיים הלא נכונות.
שמירה על מחשב Mac מאובטחך דורש ניהול זהיר. SimpleMDM מקל על פיקוח ועדכון מכשירי Apple. נסה א ניסיון חינם של 30 יום לראות בעצמך, והמשיכו לקרוא את בלוג SimpleMDM לעוד טיפים וטריקים.
אבטחת MAC טובה חורגת מאנטי -וירוס
אנדרו אור | 22 ביולי 2022
במשך שנים ה- Mac נתפס כפלטפורמה בטוחה יותר מאשר מתחרים. אבל, עדיין יש צעדים שאתה יכול וצריכים לנקוט כדי לשמור על עצמך.
עד כה התגלו בשנת 2022 למעלה מ -34 מיליון דגימות של תוכנות זדוניות חדשות. אך רק 2,000 מהדגימות הללו מיקדו את MacOS, על פי ATLASVPN.
ובכל זאת, אפל אמרה שהאבטחה ב- MacOS אינה מקובלת.
קרייג פדרגי, ראש הנדסת תוכנה של אפל, הופיע בבית המשפט במאי 2021 במהלך משחקי Epic v. תפוח עץ ניסוי. הוא הסביר את תכונות האבטחה של מכשירי אפל וכיצד ל- Mac אבטחה שונה מהאייפון.
משתמשים יכולים להוריד אפליקציות מחנות האפליקציות של Mac, חזית חנות מאוצרת בה אפליקציות נתונות לבחינה מצוות הביקורת של אפל. אך תוכנה זמינה גם להורדה מהאינטרנט, תרגול המכונה “טעינה צדדית” באייפון.
השופט איבון גונזלס רוג’רס שאל את פדרג’י מדוע ה- MAC תומך במספר מקורות אפליקציות, יכולת שמשחקי אפי היו רוצים לראות ב- iOS. מקורות אפליקציות של צד שלישי אלה מנוצלים באופן קבוע ב- Mac “, אמר פדרגי והוסיף כי רמת התוכנה הזדונית של MAC אינה מקובלת.
פדרגי השתמש בזה כדוגמה לכך שאפל מאמינה כי iOS בטוחה יותר ממקוס. “iOS הקימה סר.”
אם משתמשים בו בבטחה, ה- Mac הוא עדיין “הפלטפורמה הבטוחה ביותר האפשרית”, פדרגי המשיך. הצהרה זו אמורה לגרום למשתמשי Mac לחשוב על תוכנת האבטחה שלהם וכיצד הם משתמשים במחשבים שלהם.
שכבה אחת: שיטות האבטחה הטובות ביותר
הדרכים הטובות ביותר למניעת זיהום בנגיף כוללות עצירה של מיילים נגועים, ניתוב באתרי אינטרנט נגועים והורדת תוכנה ממקורות מהימנים. נוהלי בטיחות בסיסיים בשילוב עם תכונות האבטחה המובנות של Mac פירושו שתוכנת אנטי-וירוס אינה נחוצה לרוב האנשים.
חלק ממנהגי הבטיחות הללו הם מונעים, כמו שמירה על תוכנה מעודכנת, ושימוש בשירות DNS החוסם אתרים זדוניים. אחרים עוזרים לעצור תוכנות זדוניות שכבר הורדו, כמו שומר סף ו- xprotect, יכולת האנטי -וירוס שכבר יש ל- Mac. לבסוף, שיטות מסוימות חורגות מנגיפים וכוללות אבטחת חשבונות מקוונים.
סיסמאות
אחת הדרכים למנוע מהאקרים לגנוב חשבונות מקוונים כוללת שימוש במנהל סיסמאות. סיסמה שונה ומורכבת לכל חשבון מקוון מפחיתה באופן דרסטי את הסיכוי להיפרד.
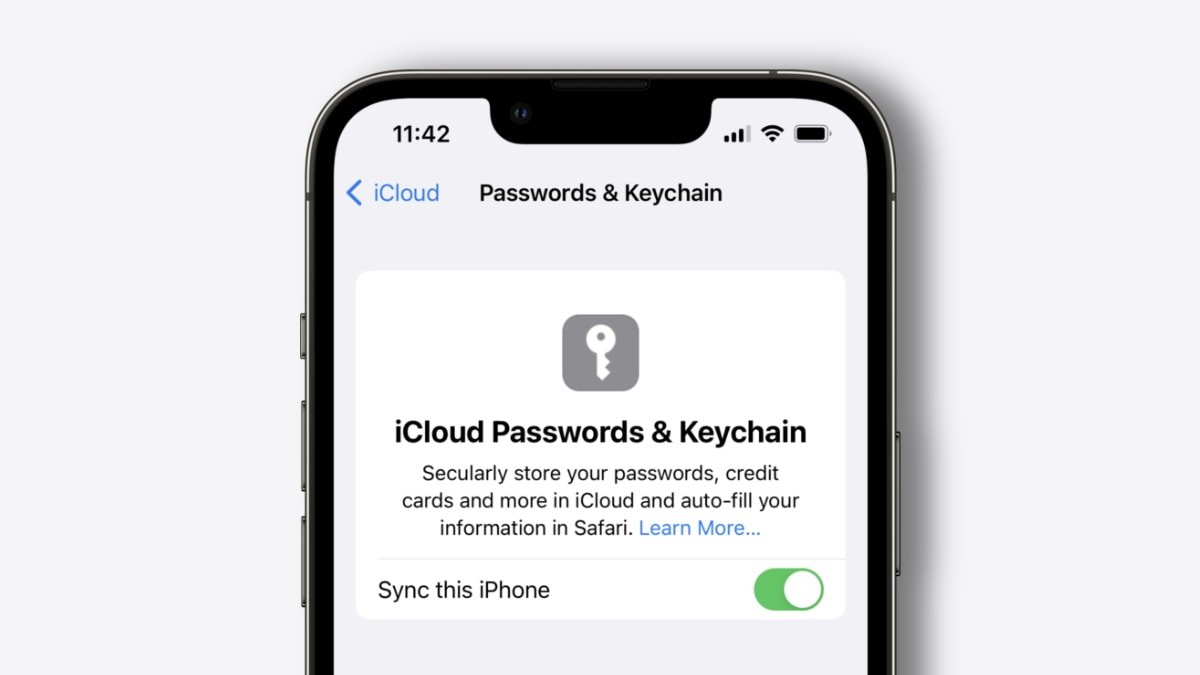
מחזיק המפתחות של iCloud של אפל שנמצא ב- Mac, iPhone ו- iPad הוא דרך קלה להתחיל. זה מציע אוטומטית סיסמה לכל כניסה חדשה ומילוי אותה באופן אוטומטי בפעם הבאה שאדם נכנס לחשבון. זה יכול להזהיר אדם אם הסיסמה שלו נמצאה בהפרת נתונים ותומכת באימות דו-גורמי, שכבה נוספת של אבטחת חשבון.
מחזיק מקשים iCloud
באייפון ובאייפד, המשתמשים יכולים למצוא מחזיק מקשים של iCloud על ידי מעבר להגדרות> סיסמאות. משתמשים יכולים למצוא אותו בהעדפות מערכת> סיסמאות ב- Mac.
משתמשים יכולים למצוא אפשרויות סיסמה נוספות בגישה למחזיק מפתחות, אפליקציה מובנית ב- MacOS. גישה למחזיק מפתחות היא הבית לכניסה המסונכרנת עם מחזיק מפתחות ICloud, כניסות Wi-Fi, תעודות מערכת ואפילו הערות מאובטחות.
מיילים ושמות משתמש
בנוסף לשימוש בסיסמה אחרת עבור כל אתר, משתמש רשאי להשתמש בכתובת דוא”ל אחרת או בשם משתמש אחר. קיצור דרך ניסיוני יוצר סיסמאות ושמות משתמש, אם קיום ערבוב אקראי של אותיות ומספרים מקובל על שם משתמש.
בצד הדוא”ל, למשתמשי אפל יש אפשרות מובנית בשם הסתרת את הדוא”ל שלי. חלק ממנוי iCloud+, הוא יוצר אוטומטית כתובת דוא”ל שונה וייחודית לחשבונות מקוונים.
דוא”ל שנשלח לאחת מהכתובות הללו מועבר למזהה Apple של המשתמש. ניתן למחוק אותם בכל עת ולקבל שמות שנוצרו באופן אקראי כמו [מוגן בדוא”ל]
משתמשים יכולים למצוא את הסתר את הדוא”ל שלי באייפון ובאייפד בהגדרות> שם הפרופיל שלך> iCloud. ב- Mac, ניתן למצוא אותו בהעדפות מערכת> מזהה אפל.
דיוג
דרך נוספת להישאר בטוחה באמצעות דוא”ל היא להימנע מלחיצה על קישורים וקבצים מצורפים חשודה. תוקף שולח את המיילים הזדוניים הללו בקמפיין פשעי רשת המכונה דיוג. דיוג הוא כאשר אנשים יוצרים קשר באמצעות דוא”ל, טלפון או הודעת טקסט בה השולח מעמיד פנים שהוא מוסד לגיטימי.
לדוגמה, התוקף ייצר אתר שמתחזים לבנק ויוצר דוא”ל כדי לגרום לקורבן להיכנס לאתר זדוני. שם המשתמש והסיסמה שלהם ייגנבו במהירות וישתמשו בו או נמכרו על ידי התוקף.
תכונות סטנדרטיות של דוא”ל דיוג כוללות הצעות “טובות מכדי להיות אמיתיות”, כמו לומר שהקורבן זכה באייפון בחינם. לחלופין, קובץ מצורף לדוא”ל ידביק את המחשב של הקורבן בנגיף, ובמקרה זה תוכנת אנטי -וירוס אכן מועילה.
כשמישהו מקבל דוא”ל שלדעתו חשוד, עליו להימנע מלחיצה על כל כתובת אתר בתוכו או להוריד קובץ מצורף. אם הדוא”ל מבקש מהאדם ללחוץ על כפתור בתוכו, הוא יכול במקום זאת להקליד ידנית את האתר לדפדפן ולחפש כל התראה בחשבונו התואם את הדוא”ל.
עדכוני תוכנה
אחד מקווי ההגנה הקריטיים ביותר מפני תוכנות זדוניות הוא שמירה על תוכנה מעודכנת. עדכונים לאפליקציות ומערכות הפעלה מכילים לרוב תיקונים לפגיעויות אבטחה שנמצאות בגרסאות תוכנה ישנות יותר.
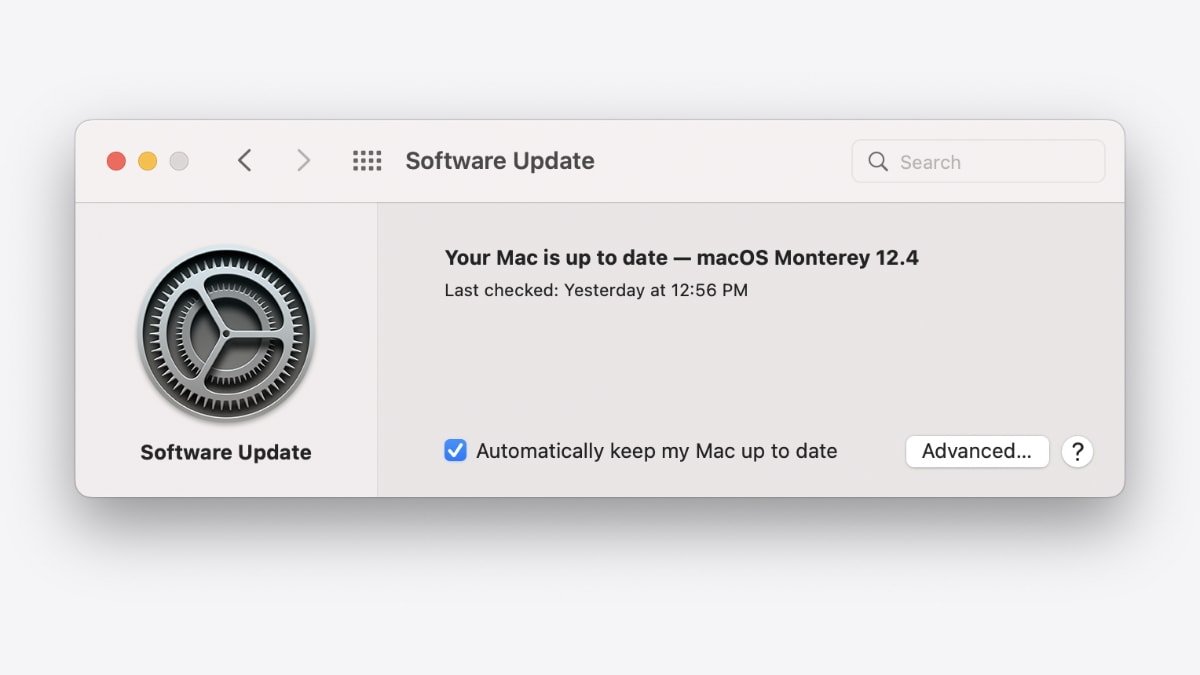
אפל משפרת את החוויה הזו עם iOS 16, iPados 16, MacOS Ventura ושדרוגים חדשים אחרים המגיעים בסתיו 2022. תכונה הנקראת Rapid Security Response Speck.
שמור על תוכנה מעודכנת
לדוגמה, בבטא המפתחים של iOS 16, תכונה זו נמצאת בהגדרות> כללי> עדכון תוכנה> עדכונים אוטומטיים. החלף שנקרא “התקן תגובות אבטחה וקבצי מערכת” אומר כי התיקונים של באגי אבטחה וקבצי מערכת יותקנו אוטומטית.
ייתכן שהמשתמש יצטרך להפעיל מחדש את המכשיר שלו כדי להשלים את ההתקנה, אך ניתן להתקין כמה קבצי מערכת באופן אוטומטי גם אם המיתוג נכבה.
אלה כמה דרכים בהן משתמשי אפל יכולים להישאר בטוחים באופן מקוון כשכבת ההגנה הראשונה, ואת שכבת ההגנה השנייה ניתן למצוא בתוך MacOS.
שכבה שנייה: תכונות אבטחה מובנות ב- MacOS
לאחר שיטות עבודה מומלצות אבטחה לגלישה באינטרנט, מערכת ההפעלה של MAC של אפל היא השכבה השנייה. יש לו תכונות אבטחה מקוריות המגנות על משתמשים מפני אפליקציות זדוניות, החל משומר סף.
שומר הסף מבטיח שרק תוכנה מהימנה פועלת ב- Mac. כאשר משתמש מוריד אפליקציה, חבילה של פלאגין או מתקין תוכנה, שומר הסף מוודא שהיא ממפתח מזוהה באמצעות נוטריזציה.
נוטריזציה היא תהליך המחייב מפתחי תוכנה מחוץ לחנות האפליקציות Mac כדי להעלות את האפליקציות שלהם לשרתי אפל. אפל בודקת את זה אם יש תוכנה זדונית ושולחת אותה חזרה למפתח, שחייב לחתום על הקוד עם מזהה המפתח שלהם. אפל הציגה נוטריזציה עם MacOS Mojave.
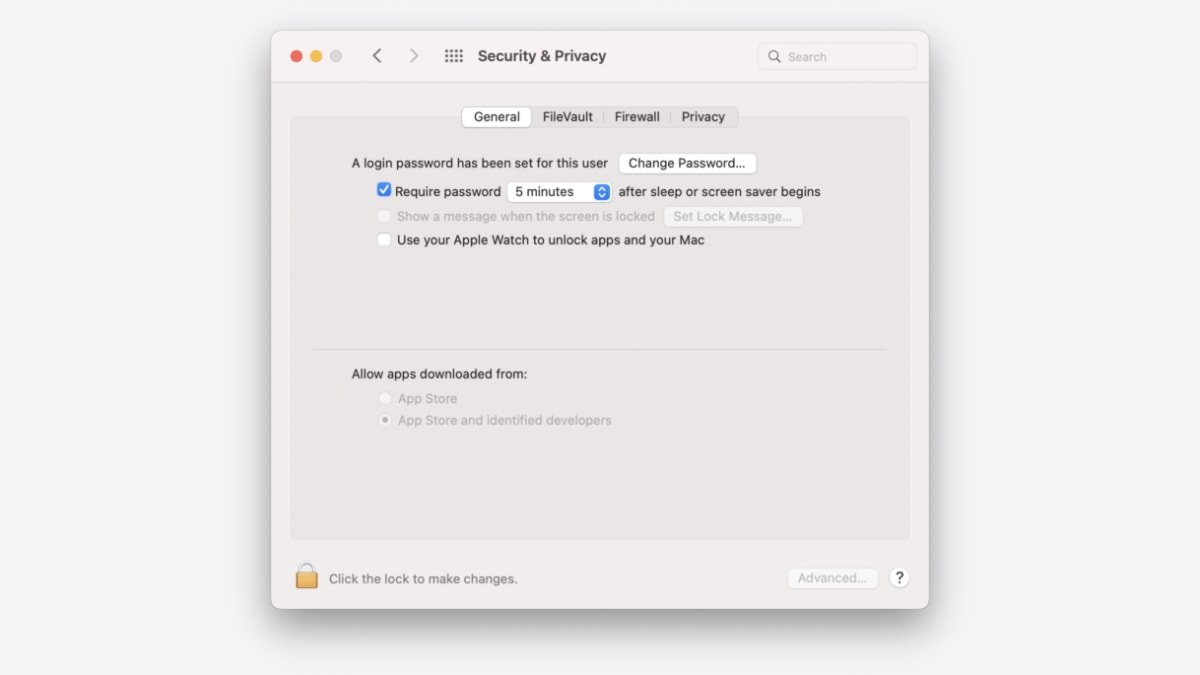
שליטה על מקור הורדות האפליקציות
כברירת מחדל, MacOS בודק את כל התוכנה המותקנת עבור תוכנות זדוניות ידועות בפעם הראשונה שהיא נפתחת. משתמשי Mac יכולים לשנות את רמת השליטה על ידי מעבר להעדפות המערכת> אבטחה ופרטיות. לחיצה על הכרטיסייה הכללית מציגה שתי אפשרויות: “אפשר אפליקציות שהורדו מחנות אפליקציות” ו- “אפשר אפליקציות שהורדו מחנות אפליקציות ומפתחים מזוהים.”
למערכת ההפעלה אמצעי אבטחה נוספים גם אם שומר הסף אינו מהווה את ההגדרה המחמירה ביותר שלה. ל- Mac יש תכונה ידועה מעט בשם Xprotect, המשמשת כאנטי-וירוס. הוא שוחרר בשנת 2009 ב- Mac OS X 10.6 נמר שלג.
במקוס 10.15 ואילך, Xprotect בודק תוכן זדוני ידוע כאשר מושק לראשונה אפליקציה, כאשר אפליקציה משתנה במערכת הקבצים וכאשר Apple מעדכן את חתימות ה- Xprotect. אפל מספרת כי חתימות אלה התואמות תוכנות זדוניות ידועות מתעדכנות באופן אוטומטי, ללא תלות בעדכוני המערכת.
כאשר XProtect מגלה תוכנות זדוניות ידועות בתוכנה שהורדה, התוכנה חסומה, המשתמש מקבל הודעה ויש להם אפשרות להעביר אותה לפח האשפה. זה גם מסיר תוכנות זדוניות אם החתימות עודכנו ובודקות מעת לעת אם מדובר בזיהומים חדשים.
בעלי MAC יכולים לבחור להוסיף שכבת הגנה שלישית למערכות שלהם עם כלי אבטחה של צד שלישי. הגנה זו עדיין יכולה לכלול אנטי -וירוס, אך ישנן אפשרויות נוספות זמינות.
שכבה שלוש: כלי צד ג ‘
כלים מ- Obstive See הם אלטרנטיבה פופולרית לאנטי -וירוס, אם כי ניתן להשתמש בהם במקביל. הם אפליקציות בחינם, עם קוד פתוח, המשלימות את האבטחה המקורית של ה- Mac.
כלי אחד, פיקוח, עוזר לחסום תוכנות זדוניות שנועדו לרגל את המשתמשים באמצעות מצלמת הרשת והמיקרופון שלהם. פיקוח כל הזמן עוקב אחר המערכת ומתריע על המשתמש כאשר מיקרופון ה- MAC הפנימי או מצלמת הרשת המובנית מופעלים.
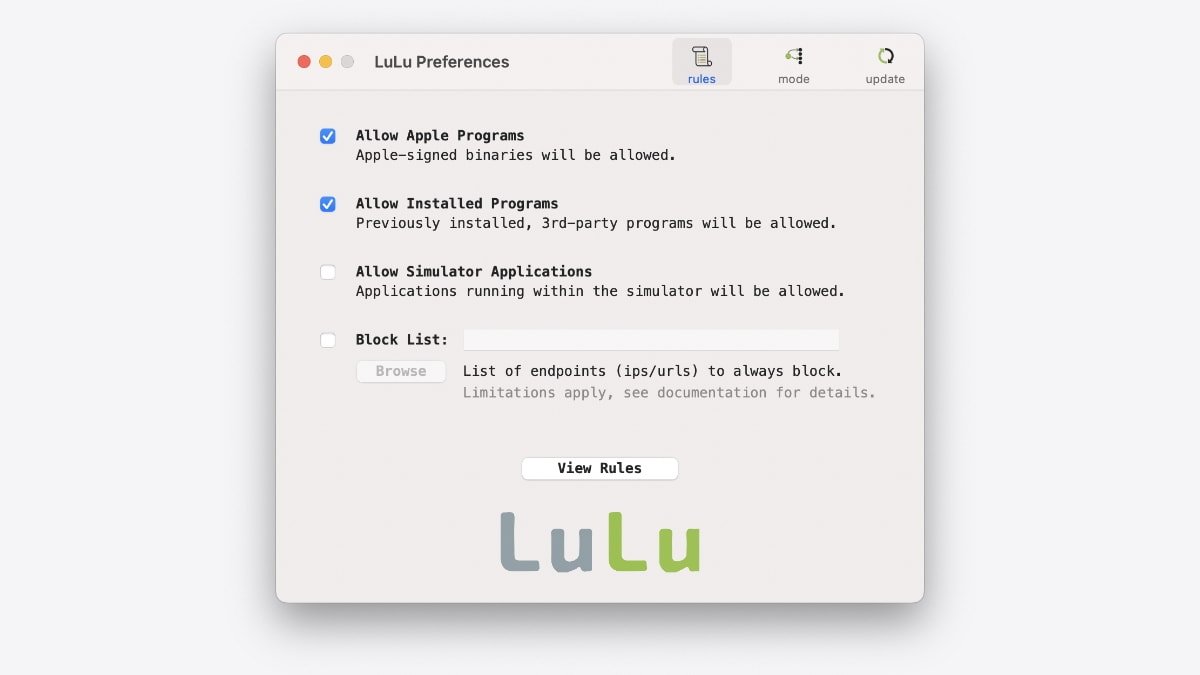
חומת אש של לולו ממטרה ראו
בשלב הבא, לולו הוא חומת אש שיכולה לחסום חיבורי רשת לא ידועים. זוהי אפשרות מצוינת לשימוש והיא עובדת עם חומת האש המובנית של ה- Mac שנמצאת בהעדפות מערכת> אבטחה ופרטיות. לבסוף, למטרה לראות יש יותר כלים, כמו אלה החוסמים תוכנות זדוניות מתמשכות ותוכנות כופר.
דרך נוספת להישאר בטוחה באינטרנט היא עם DNS. רישום שמות הדומיין, המכונה בדרך כלל ספר הטלפונים באינטרנט מחבר בין כתובות IP עם תחומי אינטרנט. שירות שנקרא NextDns חוסם מודעות ועוקבים, מציע בקרות רשת הורות ועוד ועוד. בנוסף, זה עוזר להגן מפני תוכנות זדוניות על ידי חסימת אתרים המארחים תוכן כזה.
אלה רק חלק מכלי האבטחה הזמינים באינטרנט. כתוצאה מכך, בעלי MAC יכולים להשתלט על אבטחתם בכל החזיתות, ולהבטיח את בטיחותם אפילו כאשר אפל פועלת לשיפור האבטחה עבור כל הפלטפורמות שלה.
אנדרו הוא סופר ופרשן שחולק את תובנותיו על הטכנולוגיה מאז 2015. הוא כתב מאמרים מקוונים רבים המכסים מגוון נושאים כולל אפל, פרטיות ואבטחה. אנדרו הצטרף ל- AppleInsider בשנת 2022 כסופר תורם המכסה חדשות, טיפים וביקורות.
JAMF הגנה על הגנת נקודות הקצה שנבנתה אך ורק עבור אפל.
אבל האקרים אוהבים אתגר, ואפל’S צמיחה ואימוץ מהירה בארגון הופכים את מכשירי אפל למטרה מושכת.
אבטחת נקודת קצה משופרת
Jamf Protect משפר את אפל’תכונות אבטחה מובנות על ידי הגדלת הראות, המנע, בקרות ויכולות התיקון.
תמיכה מלאה ביום השחרור
שדרג את המכשירים שלך בלוח הזמנים שלך, ולא שלנו. אנו משתמשים בממשק API של Apple Point Security ב- MacOS ובמסגרות ילידיות אחרות ברחבי MacOS ו- iOS כדי להציע תמיכה באותו יום לתוכנת Apple והחומרה העדכניות ביותר.
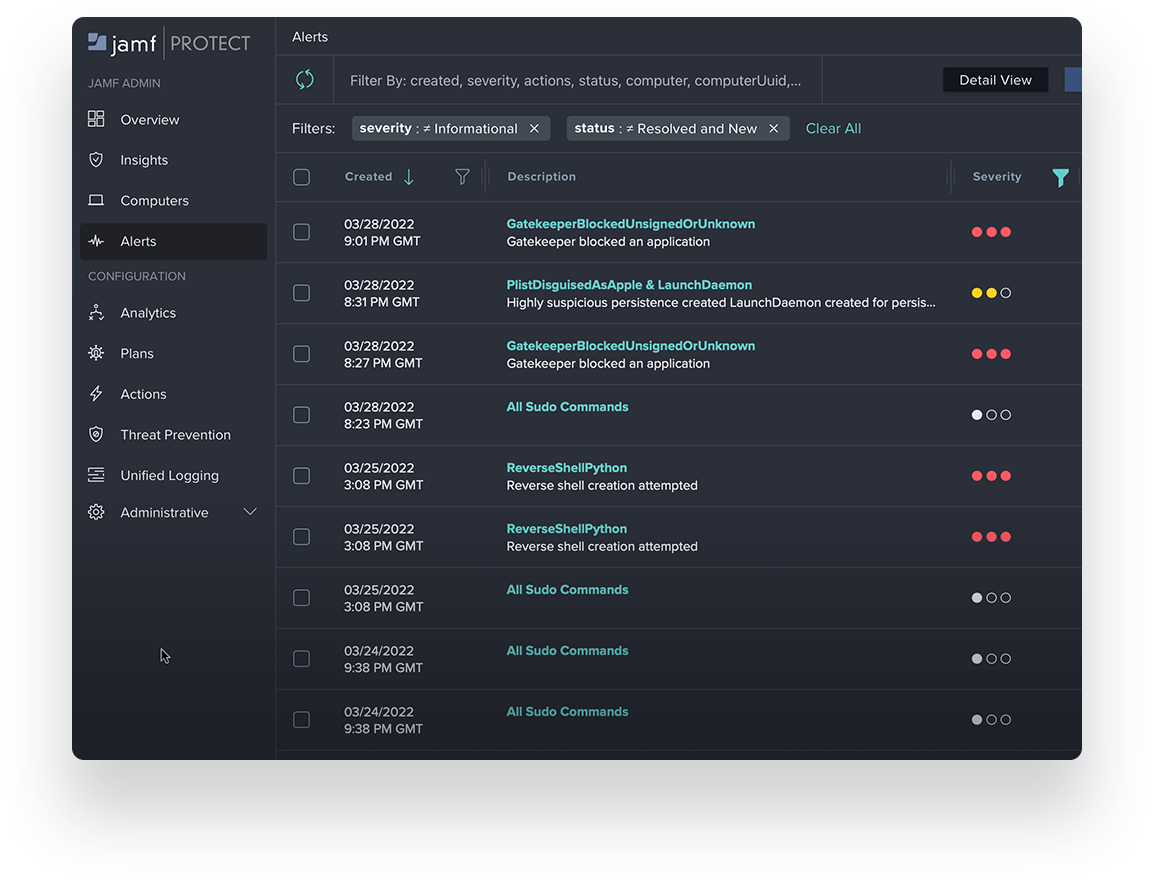
גילויים והתראות
איתור בזמן אמת של יישומים זדוניים, סקריפטים ופעולות משתמש.
JAMF להגן על התאמות לסביבתך וממזער את הסיכון למשתמשים, נקודות קצה ונתוני החברה שלך – סימון חששות בכל מכשירי MAC ומכשירים ניידים.
- ניתוחים התנהגותיים זהה פעילות חשודה או זדונית.
- ניתוחים מותאמים אישית להתאים את Jamf Protect’S ניתוח לצרכים הייחודיים שלך.
- ציד איומים מאפשר לך לצוד איומים שמכוונים ספציפית לסביבתך.
- מסגרת ה- Miter Att & Ck מפות פעילות באמצעות ניתוח ליבה.
מניעת איומים
מעבר להגנה על תוכנות זדוניות: עצור את האקרים במסלוליהם.
JAMF מגן לא רק על הסגר ידוע תוכנות זדוניות, תוכנות פרסום ותוכנות כופר; זה מונע כמה איומים לא ידועים לרוץ. זה גם נועל תנועה בפקודה ובקרה (C2) ותחומים מסוכנים.
זה מונע התקפות דיוג של אפס יום ותקשורת עם שרתים זדוניים.
אבטחת מקומי קצה מודרניים ומודרניים
כל התקפה מסכנת את נתוני החברה שלך – אבטחת שכבה על ידי הגנה על המשתמש, נקודת הקצה ופעילות הרשת שלך.
- בקרות אחסון נשלפות עוזר במניעת אובדן נתונים.
- למידת מכונה מתקדמת ומנוע מודיעין איומים מישיגן: ריאם מזהה ומונע התקפות דיוג של אפס יום.
- הגנה על רשת חוסם תוכנות כופר, קריפטואקינג ודומיינים זדוניים בזמן אמת לפני שהם משפיעים על מכשירים.
- תובנות בזמן אמת לסיכונים מאפשרים לו להגדיר את התצורה של פעולות מדיניות מקלות אוטומטיות.
- אמצעי הגנה על פרטיות מקוונים עם הצפנה הגנה מפני איסוף ודיוג של נתונים אישיים.
- תכונות פרטיות מתקדמות להבטיח שהאבטחה לא’לא מפר את המשתמשים שלך’ פרטיות אישית.
- התקןבִּטָחוֹן מגן את כל מכשירים, בין אם בבעלות חברה או BYOD.
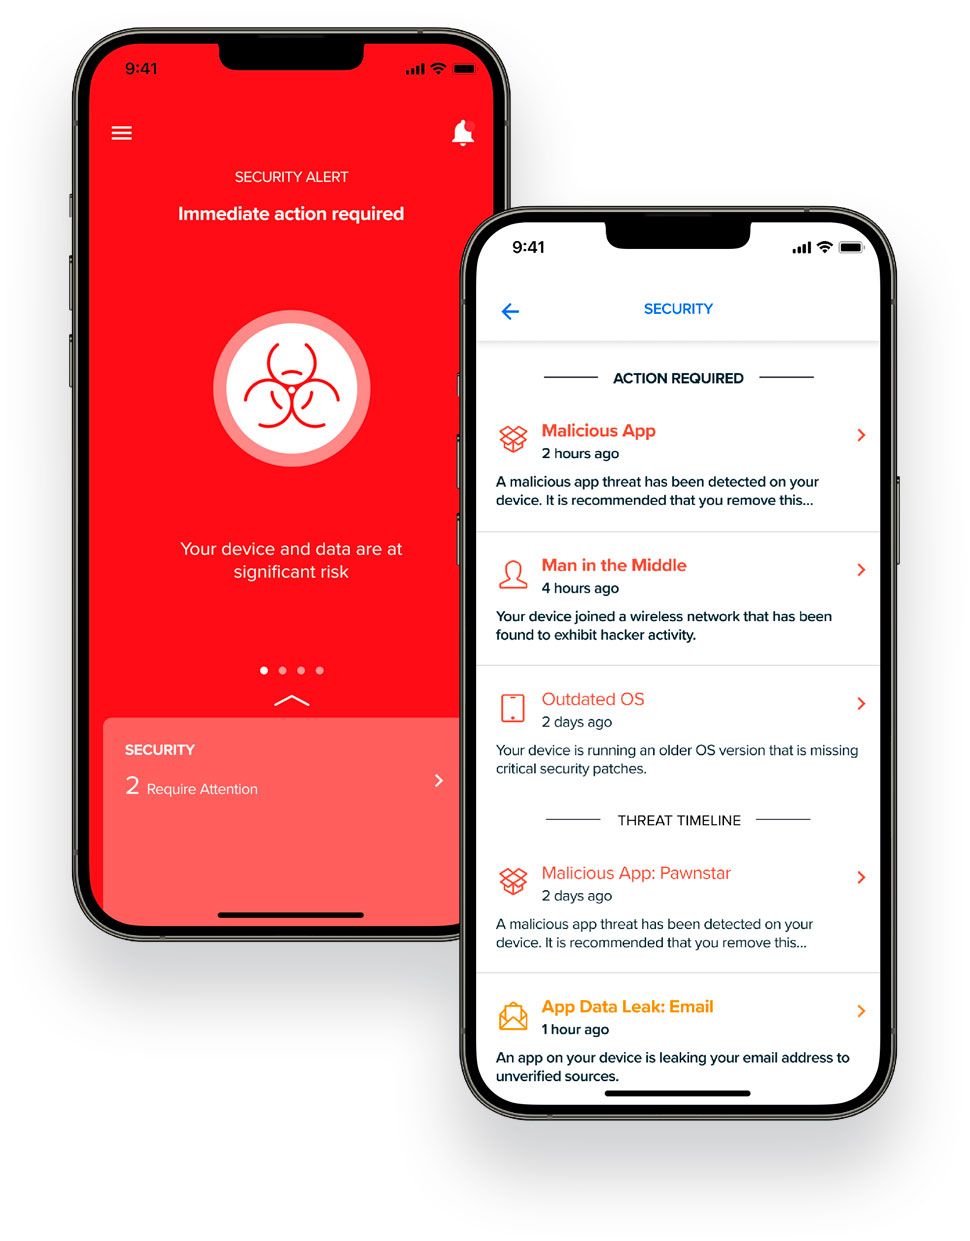
לפקח ולתקן
תובנות גרגיריות לגבי פעילות נקודת הקצה
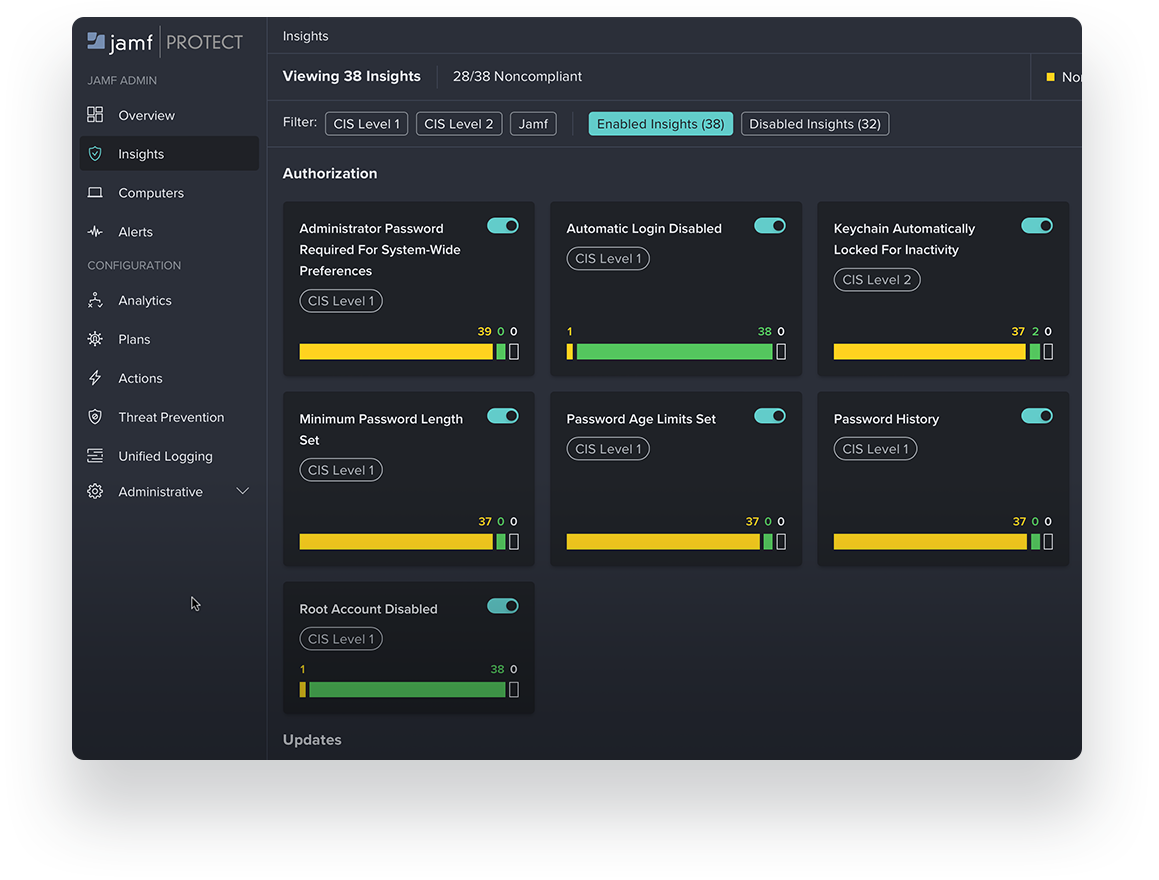
- בריאות המכשיר ותאימות: קבל התראות מיידיות כאשר מכשירים חורגים מתצורות ההתקשות שלך במערכת ההפעלה.
- נראות כלי אבטחה של MacOS: פעילות AT-anct.
- העברת יומן מאוחדת: הזנה הניתנת להתאמה אישית של נתוני יומן אחידים מ- MacOS למערכת השיא שלך לצורך נראות ותאימות.
- מדדי CIS: לאכוף ולפקח על קו בסיס מאובטח לדבקות במדדי MacOS של CIS.
- סיכון מכשירים: עקוב אחר זרימת האיום הכוללת והבין את תנוחת הסיכון של כל הצי שלך.
- תגובה עוצמתית: בצע תגובה אירועים באופן ידני או להפוך אוטומציה לזרימות עבודה עם Jamf Pro: הכלי שהוא כבר משתמש בו כדי לנהל את Mac.
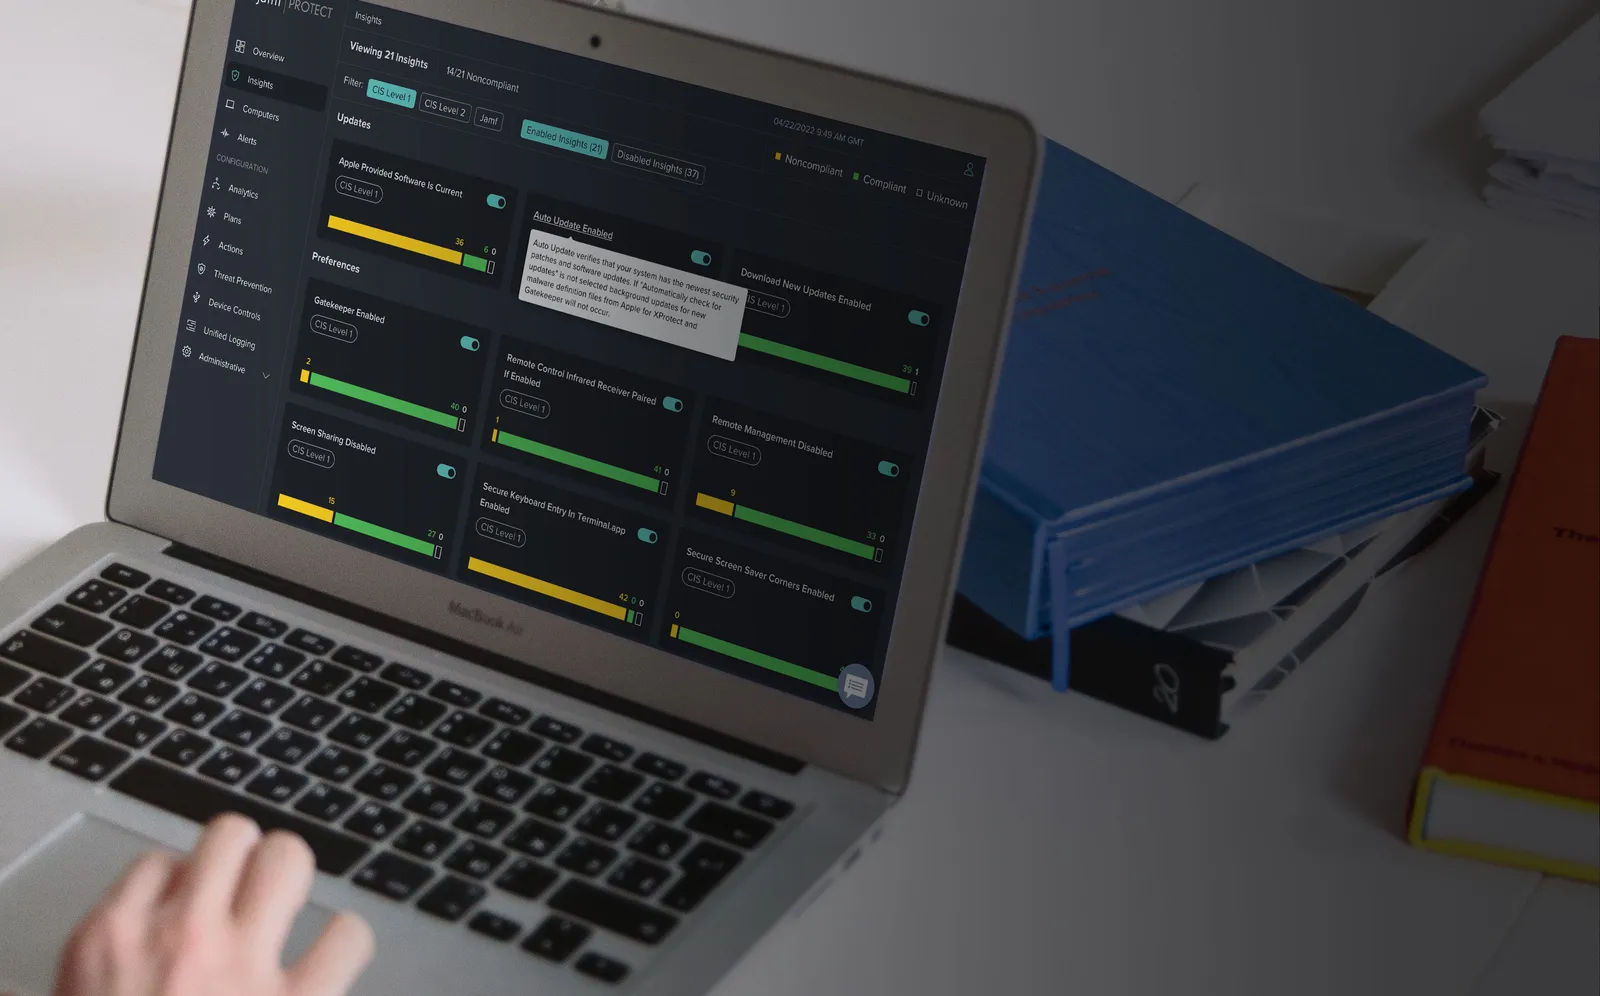
ביטחון זה’תמיד הלאה אבל לעולם לא בדרך.
Jamf Protect בנוי במסגרות תפוחים ילידיות כדי להבטיח כי מעבד וחיי הסוללה אינם מושפעים בזמן שהם פועלים.
סינון תוכן ברחבי המכשירים וסינון אתרים עוזר לאכוף מדיניות שימוש מקובלת ומרחיק את המשתמשים שלך מאתרים ותוכן מסוכן. זה גם מונע מהם גישה לתוכן מוגבל – בכל אפליקציה או דפדפן כלשהו.
JAMF Protect הופך את התגובה לאירועים לאירועים על ידי בידוד תוכנה זדונית, מחיקת קבצים לא רצויים והחזרת מכשירים למצב מהימן באופן אוטומטי, מה שגורם לשבתה של המשתמש למשתמש.
לעמוד ולשמור על דרישות הציות.
- ראות בזמן אמת: צפה בנתוני פעילות טלמטריה של ציות ונקודת קצה ב- JAMF הגנה. כלי ניתוח נתונים מאפשרים ל- IT ולצוותי אבטחה לחקור, להקל או לתקן בעיות לפי הצורך.
- תאימות לתקנות: יישר את הפריסה שלך עם סטנדרטים של מדד CIS מחוץ לקופסה.
- תובנות אפליקציה: עקוב אחר נוכחות של אפליקציות לא תואמות או מסוכנות שעלולות לסכן נתונים ארגוניים או אישיים.
ארגונים העובדים יחד, מחוברים על ידי JAMF.
שילובי אפליקציות
לרמה עם שילובי אפליקציות, גישה ל- API ועוד.
Jamf Protect ו- Jamf Pro עובדת עם אפליקציות שאתה כבר מכיר וסומכת על.
אנו ממזערים את הסיכון על ידי דיווח ל- SIEM שלך, ניהול תהליך האימות של הארגון שלך באמצעות ספק הזהות שלך (IDP) והצגת נתוני בריאות נקודת קצה על לוח מחוונים מותאם אישית.
להרחיב את ההגנה עם יכולות נוספות.
בטל את נעילת זרימות העבודה החזקות על ידי שילוב של JAMF עם פתרונות של צד שלישי מ- JAMF Marketplace. הרחב התראות בזמן אמת לסמארטפון שלך או למכשירים ניידים אחרים. נתוני נקודת קצה עשירים של אפל עשירים ל- SIEM או EDR שלך כדי לספק את הדמיית הנתונים המקיפה ביותר.
מציע גישה חזקה של API.
שלב את Jamf Protect בכלים וזרימות עבודה בהתאמה אישית עם API חזק המשתמש ב- GraphQL. מנהלי זה ו- InfoSec יכולים בקלות לשאול תוכן ולבצע שינויים כדי לתמוך בארגון שלך’הצרכים הייחודיים.


